AI Scan وClaude Code Review: هل بيراجعوا كود PHP، وقديش بيكلّفوا؟
AI Scan من GitHub بيفحص كود PHP بالـ pull requests وبيصرف رصيد حتى على المستودع العام. Claude Code Review ما إلو قائمة لغات رسمية، وبيتحاسب حسب التوكنز.
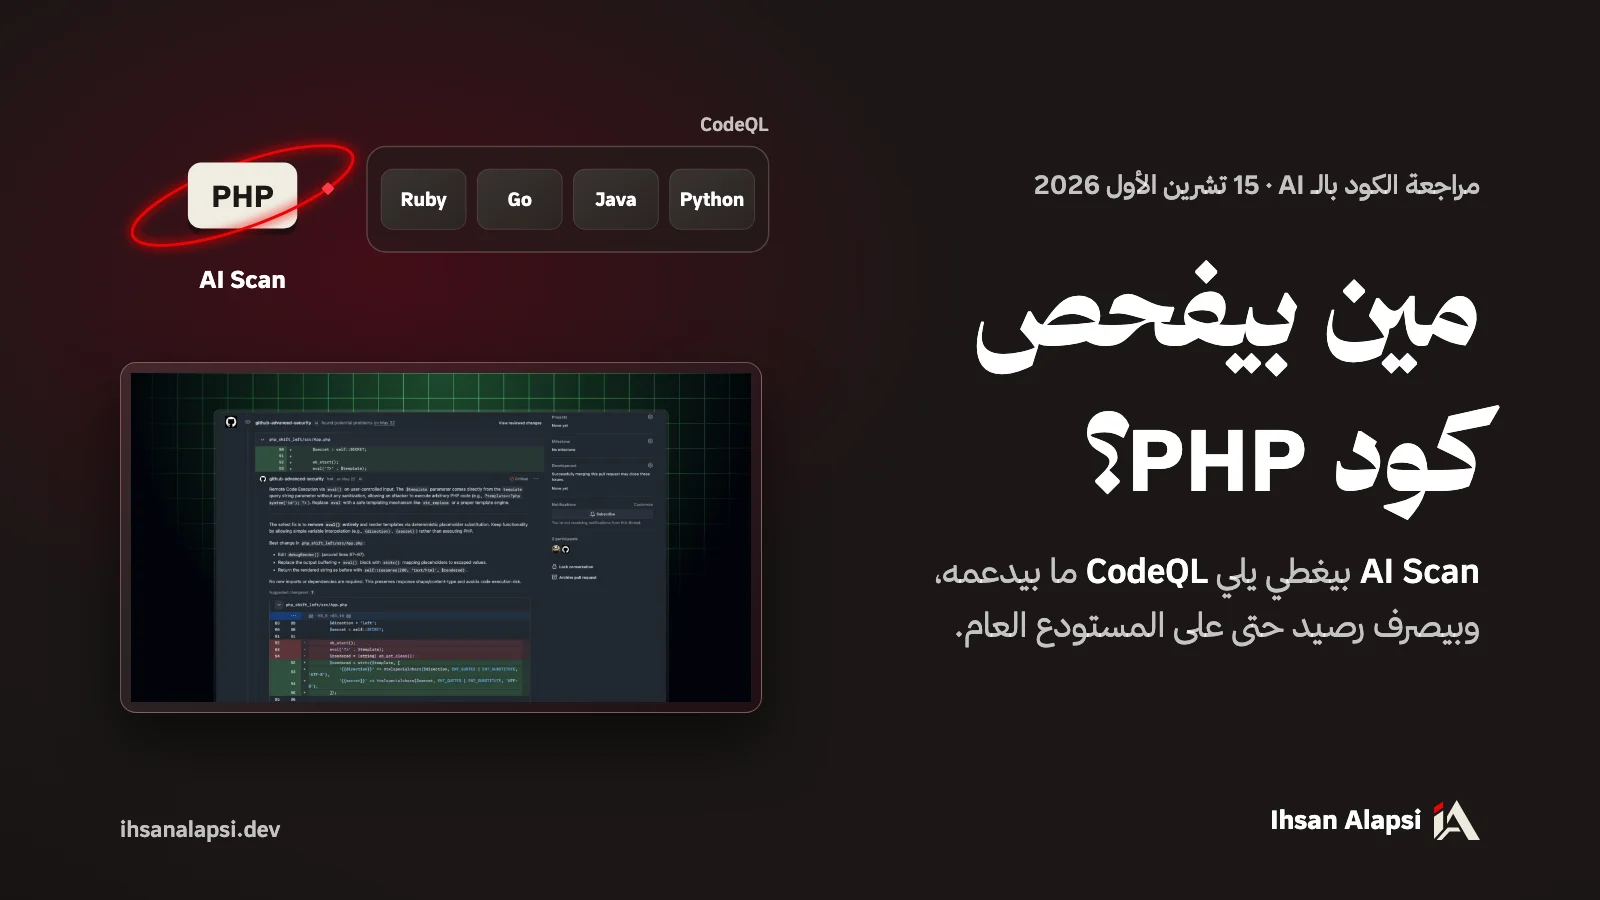
بـ 15 تشرين الأول 2026 صاروا تلات أدوات <span dir="ltr">AI</span> لأمان الكود ومراجعته متاحين رسمياً (<span dir="ltr">GA</span>) بنفس اليوم: <span dir="ltr">AI Scan</span> و<span dir="ltr">agentic autofix</span> من <span dir="ltr">GitHub</span>، و<span dir="ltr">Code Review</span> من <span dir="ltr">Anthropic</span> ضمن <span dir="ltr">Claude Code</span>. إذا فريقك على <span dir="ltr">GitHub</span> وكودك <span dir="ltr">PHP</span>، هالخبر بيعنيك أكتر من غيرك، لأنو <span dir="ltr">AI Scan</span> بيفحص كود <span dir="ltr">PHP</span>. والتلاتة بيتحاسبوا حسب الاستعمال.
شو بيعمل كل واحد من التلاتة؟
<span dir="ltr">AI Scan</span> بيفحص تغييرات الـ <span dir="ltr">pull request</span> (أو الـ <span dir="ltr">PR</span>) لثغرات أمنية بلغات ما بيغطيها <span dir="ltr">CodeQL</span>. و<span dir="ltr">agentic autofix</span> بيصلّح تنبيهات أمنية موجودة وبيفتح <span dir="ltr">PR</span> فيه الإصلاح. و<span dir="ltr">Claude Code Review</span> بيراجع الـ <span dir="ltr">PR</span> كله وبيعلّق على الأسطر.
الـ <span dir="ltr">code scanning</span> هو فحص الأمان يلي بيعمله <span dir="ltr">GitHub</span> على كود المستودع، ونتايجه بتطلع كتنبيهات بالمستودع وعلى الـ <span dir="ltr">PR</span>. والـ <span dir="ltr">CodeQL</span> هو المحرك الأساسي لهالفحص: بيحوّل الكود لقاعدة بيانات وبيشغّل عليها استعلامات بتدوّر على الثغرات والأخطاء (توثيق <span dir="ltr">CodeQL</span>).
هيك بيطلعوا جنب بعض، حسب إعلانات 15 تشرين الأول 2026 وتوثيق كل شركة:
<span dir="ltr">AI Scan</span> | <span dir="ltr">agentic autofix</span> | <span dir="ltr">Claude Code Review</span> | |
|---|---|---|---|
الشركة | <span dir="ltr">GitHub</span> | <span dir="ltr">GitHub</span> | <span dir="ltr">Anthropic</span> |
شو بيعمل | بيفحص تغييرات الـ <span dir="ltr">PR</span> لثغرات أمنية | بيصلّح تنبيه موجود وبيفتح <span dir="ltr">draft PR</span> | بيراجع الـ <span dir="ltr">PR</span> لأخطاء منطق وثغرات وحالات طرفية |
إمتى بيشتغل | لحاله، لما ينفتح الـ <span dir="ltr">PR</span> وبعد كل <span dir="ltr">commit</span> | لما تعطي التنبيه لـ <span dir="ltr">Copilot</span> | حسب إعداد المستودع: مرة لما ينفتح الـ <span dir="ltr">PR</span> أو بعد كل <span dir="ltr">push</span> أو بالطلب |
اللغات | يلي ما بيغطيها <span dir="ltr">CodeQL</span>، ومنها <span dir="ltr">PHP</span> | تنبيهات الـ <span dir="ltr">code scanning</span>، والتحقق بـ <span dir="ltr">CodeQL</span> | صفحة التوثيق ما بتحدد قائمة لغات |
مين بيقدر يستعمله | المستودعات العامة، والخاصة تبع المنظمات مع <span dir="ltr">Code Security</span> أو <span dir="ltr">Advanced Security</span>، بلا رخصة <span dir="ltr">Copilot</span> | عملاء <span dir="ltr">Code Security</span> أو <span dir="ltr">Advanced Security</span> على <span dir="ltr">Enterprise Cloud</span> حسب الإعلان، والمستودعات العامة كمان حسب التوثيق | منظمات <span dir="ltr">Claude Team</span> و<span dir="ltr">Enterprise</span> |
الحساب | رصيد <span dir="ltr">AI</span> من حساب <span dir="ltr">GitHub</span> | رصيد <span dir="ltr">AI</span> ودقائق <span dir="ltr">GitHub Actions</span> | حسب التوكنز، برّا الاستعمال المضمّن بالخطة |
بيوقف الدمج؟ | لأ، نتايجه نصائح | لأ، الـ <span dir="ltr">PR</span> مسودة للمراجعة | لأ، ولا بيوافق على الـ <span dir="ltr">PR</span> |
شو بيتخطّى | الـ <span dir="ltr">PRs</span> من <span dir="ltr">forks</span> أو من <span dir="ltr">Dependabot</span> | التنبيهات يلي برّا الفرع الافتراضي | المسودات والـ <span dir="ltr">forks</span> بالمراجعة التلقائية |
هل بيلاقي <span dir="ltr">AI Scan</span> ثغرات بكود <span dir="ltr">PHP</span>؟
إي. <span dir="ltr">AI Scan</span> معمول للغات يلي ما بيغطيها <span dir="ltr">CodeQL</span>، ومنها حسب إعلان <span dir="ltr">GitHub</span> لغة <span dir="ltr">PHP</span>، ومعها <span dir="ltr">Shell/Bash</span> و<span dir="ltr">Terraform (HCL)</span> و<span dir="ltr">Dockerfiles</span> و<span dir="ltr">JSP</span> لـ <span dir="ltr">Java</span> و<span dir="ltr">Blazor</span> لـ <span dir="ltr">C#</span>.
هاد بيفرق لأنو <span dir="ltr">CodeQL</span> ما بيدعم <span dir="ltr">PHP</span> أصلاً: توثيقه بيعدّ اللغات يلي بيدعمها، وبيقول إنو أي لغة برّا القائمة مش مدعومة، ومنها <span dir="ltr">PHP</span>. و<span dir="ltr">WordPress</span> و<span dir="ltr">Laravel</span> بيشتغلوا على <span dir="ltr">PHP</span> (متطلبات <span dir="ltr">WordPress</span> ومتطلبات <span dir="ltr">Laravel 13</span>). يعني كود إضافة <span dir="ltr">WordPress</span> أو تطبيق <span dir="ltr">Laravel</span> كان برّا تغطية <span dir="ltr">CodeQL</span>، وهي الفجوة يلي <span dir="ltr">AI Scan</span> معمول يسدّها حسب الإعلان.
إعلان <span dir="ltr">GitHub</span> نزل مع صورة لـ <span dir="ltr">PR</span> فيه كود <span dir="ltr">PHP</span> بيمرّق قيمة من الرابط لـ eval(). الفحص علّمها <span dir="ltr">Critical</span> كـ <span dir="ltr">Remote Code Execution</span>، لأنو المهاجم بيقدر يبعت كود <span dir="ltr">PHP</span> بالـ <span dir="ltr">query string</span> وينفّذه. هي الأسطر يلي شالها الإصلاح المقترح، متل ما هي بالصورة:
ob_start();
eval('?>' . $template);
$rendered = (string) ob_get_clean();
والإصلاح حطّ محلها تبديل للـ <span dir="ltr">placeholders</span> بقيم معمول إلها <span dir="ltr">escaping</span>، بلا ما ينفّذ <span dir="ltr">PHP</span>:
$rendered = strtr($template, [
    '{{direction}}' => htmlspecialchars($direction, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8'),
    '{{secret}}' => htmlspecialchars($secret, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8'),
]);
حسب توثيق <span dir="ltr">AI Scan</span>، النتايج بتطلع بتبويب <span dir="ltr">Conversation</span> وتبويب <span dir="ltr">Files changed</span> جنب نتايج <span dir="ltr">CodeQL</span>، ومع كل وحدة علامة <span dir="ltr">AI</span>. كل نتيجة بتشرح الخطر، وأغلبها معها اقتراح إصلاح. الفحص ما بيحتاج <span dir="ltr">build</span>، وممكن يدوّر بباقي المستودع قبل ما يعلّم شي. وهي التصنيفات يلي بيعلّمها هلق:
حقن نصوص: <span dir="ltr">SQL</span> أو <span dir="ltr">HTML</span> أو أوامر <span dir="ltr">shell</span> مبنية من نص بلا <span dir="ltr">escaping</span> صح.
تشفير ضعيف، أو <span dir="ltr">hashing</span> ضعيف لكلمات السر.
صلاحيات مكسورة: <span dir="ltr">path traversal</span> ونقص بحماية <span dir="ltr">CSRF</span> و<span dir="ltr">open redirect</span>.
مفاتيح أو كلمات سر بتنحفظ أو بتنكتب باللوغ بلا حماية.
إعدادات خطرة، متل تشغيل <span dir="ltr">debug</span>.
مشاكل تسجيل الدخول، متل غياب <span dir="ltr">TLS</span> أو <span dir="ltr">rate limiting</span>.
<span dir="ltr">deserialization</span> مش آمن، أو تنفيذ محتوى مش موثوق.
<span dir="ltr">SSRF</span>: السيرفر بيجيب رابط بيتحكم فيه المهاجم.
سلسلة التوريد: حزم أو <span dir="ltr">actions</span> أو صور مش مثبّتة على نسخة.
والتوثيق كاتب حدوده: الفحص على الـ <span dir="ltr">PRs</span> بس، ونتايجه ما بتصير تنبيهات بالمستودع، وما بيشتغل على <span dir="ltr">PRs</span> من <span dir="ltr">forks</span> أو من <span dir="ltr">Dependabot</span>، وممكن يطلع فيه إنذارات كاذبة. وما بيقرا ملفات التعليمات متل copilot-instructions.md أو CLAUDE.md.
<span dir="ltr">AI Scan</span> كان بتجربة عامة (<span dir="ltr">public preview</span>) من 14 تموز 2026 لعملاء <span dir="ltr">Code Security</span>، وكان بده رخصة <span dir="ltr">Copilot</span> وتحليل <span dir="ltr">CodeQL</span> مفعّل بالإعداد الافتراضي (<span dir="ltr">default setup</span>) (إعلان التجربة). بـ 16 أيلول 2026 صار يشتغل بلا الـ <span dir="ltr">default setup</span> (إعلان <span dir="ltr">GitHub</span> عن التغيير)، وبـ 15 تشرين الأول صار متاح رسمياً وما عاد بده رخصة <span dir="ltr">Copilot</span>.
شو بيعمل <span dir="ltr">agentic autofix</span>؟
<span dir="ltr">agentic autofix</span> بياخد تنبيه <span dir="ltr">code scanning</span> على الفرع الافتراضي، وبيدوّر بملفات المستودع وبيكتب إصلاح وبيعيد فحص <span dir="ltr">CodeQL</span> ليتأكد إنو التنبيه انسكّر. بعدها بيفتح <span dir="ltr">draft PR</span> فيه ملخص الإصلاح وخطوات التحقق.
حسب إعلان <span dir="ltr">GitHub</span>، بتعطي التنبيه لـ <span dir="ltr">Copilot</span> بزر <span dir="ltr">Assign to Copilot</span>، أو بتختار لحد 25 تنبيه لحتى يصلّحهن بـ <span dir="ltr">PR</span> واحد، أو بالـ <span dir="ltr">REST API</span>. التنبيه يلي طالع بس على <span dir="ltr">PR</span> أو على فرع تاني ما بينعطى لـ <span dir="ltr">Copilot</span>.
لما تفعّله، زر <span dir="ltr">Assign to Copilot</span> بياخد محل زر <span dir="ltr">Generate Fix</span> المجاني. الزر القديم هو <span dir="ltr">Copilot Autofix</span>: اقتراح تعديل واحد لتنبيه واحد، إنت بتطبّقه، وما بيصرف رصيد <span dir="ltr">AI</span> (توثيق الـ <span dir="ltr">autofix</span>). أما كل جلسة من <span dir="ltr">agentic autofix</span> فبتصرف رصيد <span dir="ltr">AI</span> ودقائق <span dir="ltr">GitHub Actions</span>.
الإعلان بيحصر <span dir="ltr">agentic autofix</span> بعملاء <span dir="ltr">Code Security</span> أو <span dir="ltr">Advanced Security</span> على <span dir="ltr">GitHub Enterprise Cloud</span>، بعد ما أدمن المؤسسة (الـ <span dir="ltr">enterprise</span> على <span dir="ltr">GitHub</span>) يفعّل سياسة «<span dir="ltr">Agentic autofix</span>»، ومع طريقة دفع <span dir="ltr">Copilot</span>. بس صفحة التفعيل بالتوثيق، يلي تحدّثت بنفس اليوم، بتزيد المستودعات العامة على <span dir="ltr">GitHub.com</span>، وبتقول إنو أدمن المستودع العام بحساب شخصي بيفعّله مباشرة.
لفريق <span dir="ltr">PHP</span>، <span dir="ltr">agentic autofix</span> ما بيعطي كتير لحاله: التحقق بيصير بـ <span dir="ltr">CodeQL</span>، و<span dir="ltr">CodeQL</span> ما بيطلّع تنبيهات على <span dir="ltr">PHP</span>. وإذا عم تستعمل أداة تانية بتفحص <span dir="ltr">PHP</span> وبترفع نتايجها لـ <span dir="ltr">GitHub</span>، التوثيق بيقول إنو ما بيقدر يأكّد الإصلاح لتنبيهاتها.
شو بيعمل <span dir="ltr">Claude Code Review</span>؟
<span dir="ltr">Claude Code Review</span> بيراجع الـ <span dir="ltr">PRs</span> بمستودعات <span dir="ltr">GitHub</span>: كذا وكيل بيقروا التغيير والكود يلي حواليه، خطوة تحقق بتشيل النتايج الغلط، والباقي بيطلع تعليقات على الأسطر مرتبة حسب الخطورة. <span dir="ltr">Anthropic</span> بتسمّيه <span dir="ltr">Code Review</span> ضمن <span dir="ltr">Claude Code</span>.
حسب توثيق <span dir="ltr">Code Review</span>، المراجعة بتدوّر على أخطاء المنطق والثغرات الأمنية والحالات الطرفية المكسورة. تركيزها الافتراضي على الأخطاء يلي بتكسر الإنتاج، مش على التنسيق ولا على تغطية التستات، وبتقدر تغيّر شو بتعلّم بملفات REVIEW.md وCLAUDE.md بالمستودع. بتقرا الـ <span dir="ltr">diff</span> والكود حواليه بلا ما تبني الكود أو تشغّله، ووصولها للمستودع للقراية بس. على الـ <span dir="ltr">PR</span> بتترك تعليقات وملخص و<span dir="ltr">check run</span> اسمه <span dir="ltr">Claude Code Review</span>، وهاد ما بيخلص كفشل. صفحة التوثيق ما بتحدد قائمة لغات، فما في جملة رسمية عن <span dir="ltr">PHP</span> بالتحديد.
إعلان <span dir="ltr">Anthropic</span> بيقول إنو أغلب المراجعات صارت تخلص بين 6 و10 دقائق، بدل حوالي 20 دقيقة بفترة الـ <span dir="ltr">research preview</span>. وصار في 3 مستويات بيختارها الأدمن لكل مستودع: <span dir="ltr">Quick</span> و<span dir="ltr">Standard</span> (الافتراضي) و<span dir="ltr">Deep</span>، والأعمق بياخد وقت أطول وبيكلّف أكتر.
الخدمة لمنظمات <span dir="ltr">Claude Team</span> و<span dir="ltr">Enterprise</span>، على <span dir="ltr">GitHub</span> ومعه <span dir="ltr">GitHub Enterprise Server</span>. ما بتشتغل للمنظمات يلي مفعّلة <span dir="ltr">Zero Data Retention</span> أو إعداد <span dir="ltr">HIPAA</span>، ولا لسا للمنظمات يلي بتستعمل مفاتيح تشفير خاصة (<span dir="ltr">CMEK</span>). المراجعة التلقائية بتتخطّى المسودات والـ <span dir="ltr">PRs</span> من <span dir="ltr">forks</span>، وأي حدا عنده صلاحية كتابة بيقدر يطلبها بتعليق @claude review. وعلى أي خطة، في أمر /code-review جوّا جلسة <span dir="ltr">Claude Code</span>، بس هاد شي تاني غير الخدمة.
قديش بيكلّفوا، وشو المجاني فعلاً؟
التلاتة بيتحاسبوا حسب الاستعمال. <span dir="ltr">AI Scan</span> و<span dir="ltr">agentic autofix</span> بيصرفوا <span dir="ltr">Code Security AI Credits</span> حتى على المستودع العام، و<span dir="ltr">Claude Code Review</span> بيتحاسب حسب التوكنز بلا سعر ثابت للمراجعة. المجاني على المستودع العام هو <span dir="ltr">CodeQL</span> وزر <span dir="ltr">Generate Fix</span>.
عند <span dir="ltr">GitHub</span>
الـ <span dir="ltr">AI Credits</span> هي الوحدة يلي <span dir="ltr">GitHub</span> بتحاسب فيها على ميزات الـ <span dir="ltr">AI</span>، متل <span dir="ltr">Copilot</span> وهالميزتين. وصفحة الفوترة حسب الاستعمال يلي بيأشّر عليها الإعلان بتقول إنو الـ <span dir="ltr">credit</span> الواحد بـ 0.01 دولار. وصفحة فوترة <span dir="ltr">Advanced Security</span> بتقول إنو <span dir="ltr">AI Scan</span> و<span dir="ltr">agentic autofix</span> بيصرفوا <span dir="ltr">Code Security AI Credits</span> «<span dir="ltr">even when the repository is public</span>»، مع إنو ما بدهن رخصة هونيك.
مستودع المنظمة بيتحاسب على المنظمة أو المؤسسة يلي بتدفع عنها. والمستودع العام بحساب شخصي على صاحبه، إلا إذا صاحبه عنده رخصة <span dir="ltr">Copilot</span> من منظمة أو مؤسسة، فبينحسب عليها. إذا الحساب عنده رصيد مضمّن مع <span dir="ltr">Copilot</span>، بينصرف منه أول: 1,900 <span dir="ltr">credit</span> بالشهر لكل مستخدم على <span dir="ltr">Copilot Business</span>، و3,900 على <span dir="ltr">Copilot Enterprise</span>، والرصيد مشترك بين المستخدمين. بعده بيصير الحساب حسب الاستعمال. وإذا حطيت ميزانية صارمة وخلصت، <span dir="ltr">AI Scan</span> ما بيطلّع نتايج لحد ما ترفعها أو يبلّش شهر فوترة جديد.
توثيق <span dir="ltr">AI Scan</span> ما فيه رقم لقديش بيصرف الـ <span dir="ltr">PR</span> الواحد، فالرقم بتعرفه من تجربة على مستودعك.
عند <span dir="ltr">Anthropic</span>
صفحة التكاليف بتقول إنو <span dir="ltr">Claude Code Review</span> بيتحاسب حسب التوكنز من الـ <span dir="ltr">usage credits</span>، برّا الاستعمال المضمّن بخطتك، وعلى المنظمة مش على المطوّر. كلفة المراجعة بتكبر مع المستوى وحجم التغيير وتعقيد الكود حواليه. المستودع الجديد بيبلّش على «بعد كل <span dir="ltr">push</span>»، فالكلفة بتنضرب بعدد الـ <span dir="ltr">pushes</span>. وفيك تحط سقف شهري للخدمة، ولما يخلص، المراجعات بتوقف وبيطلع تعليق على الـ <span dir="ltr">PR</span> بيقول السبب.
بـ إعلان الـ <span dir="ltr">research preview</span> (9 آذار 2026)، <span dir="ltr">Anthropic</span> قالت إنو المراجعة بالمتوسط بين 15 و25 دولار حسب حجم الـ <span dir="ltr">PR</span> وتعقيده. إعلان الـ <span dir="ltr">GA</span> ما عطى رقم جديد، والمستويات التلاتة إجت معه.
ولمنظمات <span dir="ltr">Claude Enterprise</span> المدفوعة والمؤهلة في رصيد ترويجي بين 10,000 و50,000 دولار حسب عدد مقاعد <span dir="ltr">Claude Code</span> الفعّالة. بينطلب مرة وحدة من 15 تشرين الأول 2026 لحد 15 كانون الثاني 2027، وبيخلص بعد 30 يوم من الطلب. خطط <span dir="ltr">Team</span> و<span dir="ltr">Pro</span> و<span dir="ltr">Max</span> و<span dir="ltr">Free</span> مش مشمولة، ولا المنظمات يلي بتدفع عن طريق موزّع أو يلي على فترة تجربة.
شو المجاني على المستودع العام والخاص؟
الأداة | مستودع عام | مستودع خاص |
|---|---|---|
<span dir="ltr">CodeQL</span> | مجاني | بده <span dir="ltr">Code Security</span> |
<span dir="ltr">Copilot Autofix</span> (زر <span dir="ltr">Generate Fix</span>) | مجاني، وما بيصرف رصيد <span dir="ltr">AI</span> | للمنظمات مع <span dir="ltr">Code Security</span> |
<span dir="ltr">AI Scan</span> | بلا رخصة، بس بيصرف رصيد <span dir="ltr">AI</span> | للمنظمات مع <span dir="ltr">Code Security</span> أو <span dir="ltr">Advanced Security</span>، وبيصرف رصيد <span dir="ltr">AI</span> |
<span dir="ltr">agentic autofix</span> | متاح حسب التوثيق، وبيصرف رصيد <span dir="ltr">AI</span> ودقائق <span dir="ltr">Actions</span> | للمنظمات مع <span dir="ltr">Code Security</span> أو <span dir="ltr">Advanced Security</span>، وبيصرف نفس الشي |
<span dir="ltr">Claude Code Review</span> | خطة <span dir="ltr">Team</span> أو <span dir="ltr">Enterprise</span>، وحسب التوكنز | نفس الشي |
هل المراجعة بالـ <span dir="ltr">AI</span> بتغني عن مراجعة إنسان؟
لأ، والشركتين كاتبينها بتوثيقهن. <span dir="ltr">GitHub</span> بتقول إنو نتايج <span dir="ltr">AI Scan</span> ممكن يكون فيها إنذارات كاذبة، وإنو لازم تراجع وتجرّب إصلاحات <span dir="ltr">agentic autofix</span> قبل الدمج. و<span dir="ltr">Anthropic</span> بتقول إنو مراجعة بلا ملاحظات ما بتعني إنو الكود خالي من الأخطاء أو آمن.
وإضافة <span dir="ltr">WordPress</span> انكتبت من سنين وما حدا لمسها ما رح ينفحص كودها، لأنو <span dir="ltr">AI Scan</span> بيشتغل على الـ <span dir="ltr">PR</span> بس، والفحص الكامل للمستودع مش مدعوم.
<span dir="ltr">AI Scan</span> و<span dir="ltr">Claude Code Review</span> بيقروا كود الـ <span dir="ltr">PR</span>، وما بيجرّبوا المنصة وهي شغّالة: الصلاحيات على بيانات حقيقية والإعدادات على السيرفر ومسار الدفع. مُحَصَّن بيلاقي الثغرات بمنصتك قبل ما يلاقيها غيرك، وبيسلّمك خطة إصلاح واضحة.
من وين تبلّش هلق؟
اختار مستودع واحد وجرّب عليه قبل ما تعمّم، وخلي الميزانية أول خطوة.
كيف بتفعّل <span dir="ltr">AI Scan</span> على مستودع عام؟
على مستودع عام بحسابك الشخصي، يلي عنده صلاحية <span dir="ltr">admin</span> بيشغّل <span dir="ltr">AI Scan</span> بمفتاح واحد تحت <span dir="ltr">Code scanning</span>، بشرط يكون الـ <span dir="ltr">code scanning</span> مفعّل. هي الخطوات من توثيق <span dir="ltr">GitHub</span>:
افتح إعدادات الفوترة بحسابك، شوف إذا عندك رصيد <span dir="ltr">AI</span> مضمّن، وحط ميزانية لـ <span dir="ltr">Code Security AI Credits</span>. هيك بيصير عندك سقف قبل ما ينفحص أول <span dir="ltr">PR</span>.
افتح <span dir="ltr">Settings</span> بالمستودع، ومن قسم <span dir="ltr">Security and quality</span> بالشريط الجانبي اضغط <span dir="ltr">Advanced Security</span>. بتطلع معك إعدادات <span dir="ltr">Code Security</span>.
تأكد إنو <span dir="ltr">GitHub Actions</span> مفعّل، بعدين جنب <span dir="ltr">CodeQL analysis</span> اختار <span dir="ltr">Set up</span> وبعدها <span dir="ltr">Default</span>، واضغط <span dir="ltr">Enable CodeQL</span>. هيك الـ <span dir="ltr">code scanning</span> بيصير شغّال.
شغّل مفتاح <span dir="ltr">AI Scan for pull requests</span> تحت <span dir="ltr">Code scanning</span>.
افتح <span dir="ltr">PR</span> فيه تعديل على ملف <span dir="ltr">PHP</span>، من فرع بنفس المستودع مش من <span dir="ltr">fork</span>. النتايج بتطلع بتبويب <span dir="ltr">Conversation</span> و<span dir="ltr">Files changed</span> وجنبها علامة <span dir="ltr">AI</span>، وقيّم كل وحدة بزر الإعجاب أو عدم الإعجاب لحتى <span dir="ltr">GitHub</span> تحسّن الفحص.
إذا مستودعك <span dir="ltr">PHP</span> بس: توثيق <span dir="ltr">AI Scan</span> بيقول إنو ما بيحتاج الـ <span dir="ltr">default setup</span> تبع <span dir="ltr">CodeQL</span>، وبيشتغل حتى لو تحليل <span dir="ltr">CodeQL</span> فشل أو عم ينتظر. الشرط إنو الـ <span dir="ltr">code scanning</span> مفعّل بالمستودع، فبعد الخطوة 3 تأكد إنو مفتاح <span dir="ltr">AI Scan</span> طلع معك.
بمستودع منظمة الوضع غير. صاحب المنظمة أو الـ <span dir="ltr">security manager</span> بيفعّل <span dir="ltr">AI Scan</span> للمنظمة، والمستودعات بتورث الإعداد، وأدمن المستودع بيقدر يطلّع مستودعه بس. وإذا المنظمة تحت مؤسسة، السياسة على «<span dir="ltr">Not allowed</span>» افتراضياً. وانتبه: تفعيل المنظمة بيشغّل <span dir="ltr">AI Scan</span> فوراً على كل المستودعات المؤهلة، والـ <span dir="ltr">PRs</span> ممكن تصرف رصيد قبل ما حدا يلحق يطلّع مستودعه.
كيف بتجرّب <span dir="ltr">Claude Code Review</span> على منظمتك؟
إذا منظمتك على <span dir="ltr">Claude Team</span> أو <span dir="ltr">Enterprise</span>، صفحة التكاليف عند <span dir="ltr">Anthropic</span> بتقترح تجربة صغيرة:
حط سقف شهري لخدمة <span dir="ltr">Code Review</span> من إعدادات الاستعمال.
فعّلها على كم مستودع بيشبهوا شغلك، وخلي كل واحد على «مرة بعد فتح الـ <span dir="ltr">PR</span>» أو «بالطلب».
بعد كم مراجعة، اقرا متوسط الكلفة لكل مستودع بلوحة الأدمن، واضربه بعدد الـ <span dir="ltr">PRs</span> يلي بتنفتح بالشهر.
وإذا منظمتك على <span dir="ltr">Claude Enterprise</span> ومؤهلة للرصيد الترويجي، فعّل <span dir="ltr">Code Review</span> على المستودعات قبل ما تطلب الرصيد، لأنو الـ 30 يوم بيبلّشوا من لحظة الطلب.
وإذا بدك مراجعة إنت بتشغّلها على مشروعك، عم جهّز حزمة المهارات الأمنية: مهارات بتراجع كود مشروعك وبتنبّهك لثغرات <span dir="ltr">IDOR</span> والصلاحيات قبل النشر.
للأمانة: أنا ببني مهارات لـ <span dir="ltr">Claude Code</span> ولأدوات الـ <span dir="ltr">AI</span> التانية (مهارات <span dir="ltr">AI</span>)، فخود هالشي بالحسبان وإنت عم تقرا المقارنة.
كودك الأساسي <span dir="ltr">PHP</span>، ولا لغة كان <span dir="ltr">CodeQL</span> بيغطيها من قبل؟ جوابك بيقلك إذا <span dir="ltr">AI Scan</span> بيزيدك شي.
أسئلة شائعة
هل AI Scan مجاني على المستودع العام؟
لأ. بيشتغل على المستودع العام بلا رخصة Code Security، بس بيصرف Code Security AI Credits حتى هون. إذا الحساب يلي بيدفع عنده رصيد مضمّن مع Copilot، الفحص بيصرف منه أول، وبعده بيتحاسب حسب الاستعمال.
هل بلزمني رخصة Copilot لحتى استعمل AI Scan؟
لأ. GitHub بتقول صراحة إنو AI Scan ما بده رخصة Copilot. بس إذا مستودعك العام بحسابك الشخصي، ومنظمة أو مؤسسة معطيتك رخصة Copilot، الفحص بيتحاسب عليها وبيصرف من رصيدها المضمّن أول.
هل بيوقف AI Scan أو Claude Code Review دمج الـ PR؟
لأ. نتايج AI Scan نصائح ما بتفشّل فحص الـ code scanning وما بتنحط شرط دمج بالـ rulesets، وClaude Code Review ما بيوافق ولا بيمنع، والـ check run تبعه ما بيخلص كفشل. قرار الدمج بيضل عند فريقك.
هل بيفحص AI Scan الكود القديم يلي بالمستودع؟
لأ. AI Scan بيفحص تغييرات الـ pull requests بس، والفحص الكامل للمستودع مش مدعوم، ونتايجه ما بتصير تنبيهات بالمستودع. الكود القديم بينفحص بس لما يدخل بتعديل جديد.
هل بيشتغل Claude Code Review على GitLab؟
لأ. الخدمة لمستودعات GitHub بس، ومعها GitHub Enterprise Server. على GitLab، توثيق Anthropic بيذكر خيار تاني: تشغّل Claude بالـ CI تبعك بـ GitLab CI/CD بمفتاح Claude API أو بحساب مزوّد سحابي.
شو هو عرض الـ 10,000 دولار من Anthropic؟
رصيد ترويجي لمراجعات Claude Code Review لمنظمات Claude Enterprise المدفوعة والمؤهلة، بين 10,000 و50,000 دولار حسب عدد مقاعد Claude Code الفعّالة. بينطلب من 15 تشرين الأول 2026 لحد 15 كانون الثاني 2027، وبيخلص بعد 30 يوم من الطلب. خطة Team مش مشمولة.