كيف وصّل إعلان شكله عادي برنامج تجسس لأجهزة بالجزيرة بلا ولا كبسة؟
حسب Citizen Lab، إعلانات اشترتها Discover-Tech كانت بتسأل سيرفر إذا الجهاز هدف، والهدف بس بيوصله كود. هيك انستهدف 45 جهاز على الأقل بالجزيرة ببرنامج تجسس من Candiru.
يوم 15 تشرين الأول 2026 نشر <span dir="ltr">Citizen Lab</span> بجامعة تورنتو تقرير بيقول إنو أجهزة جوّا شبكة الجزيرة انصابت ببرنامج تجسس عن طريق إعلانات شكلها عادي على مواقع وتطبيقات، بلا ما حدا يكبس على شي. إذا بتشتغل بغرفة أخبار أو حاطط <span dir="ltr">SDK</span> إعلانات بتطبيقك، هون كيف الإعلان بيقرر مين بيوصله الكود، شو أكّد التقرير وشو لسا ناقص، وشو تعمل.
شو صار بأجهزة الجزيرة؟
45 جهاز على الأقل جوّا الجزيرة انستهدفوا بـ 2024 و2025 بإعلانات اشترتها شركة <span dir="ltr">Discover-Tech</span>، و<span dir="ltr">Citizen Lab</span> بيربط هالهجمات «بثقة عالية» ببرنامج التجسس تبع شركة <span dir="ltr">Candiru</span>. التقرير بيسمّي الأسلوب <span dir="ltr">AdFection</span>، وبيقول إنها أول مرة بينثبت فيها تقنياً وبالعلن إنو برنامج تجسس مأجور وصل لأجهزة بإعلان موجّه.
برنامج التجسس المأجور هو برنامج مراقبة بتطوّره شركة خاصة وبتبيعه لحكومات لحتى تزرعه بأجهزة ناس محددين، متل ما عرّفه <span dir="ltr">Citizen Lab</span> برسالته لـ <span dir="ltr">IAB Europe</span>. و<span dir="ltr">Candiru</span> شركة من هالنوع تأسست بإسرائيل، وصارت تشتغل باسم <span dir="ltr">Integrity Labs</span>. ووزارة التجارة الأمريكية حطّتها على قائمة الكيانات (<span dir="ltr">Entity List</span>) يوم 3 تشرين التاني 2021. أما <span dir="ltr">Discover-Tech</span> فشركة إسرائيلية بتقدّم حالها كشركة إعلانات عادية، والتقرير بيقول إنها شغّالة كجسر بين شركات التجسس المأجور وسوق الإعلانات.
البداية كانت من جوّا الجزيرة: فريقها التقني لاحظ أنماط غريبة على أجهزة بعض الصحفيين بـ 2024، وطلب من <span dir="ltr">Citizen Lab</span> يحقق، حسب خبر الجزيرة نفسها. سجلات الشبكة يلي سلّمتها الجزيرة للباحثين بتورجي نفس الترتيب على الأجهزة المصابة:
اتصال بدومينات تبع <span dir="ltr">Discover-Tech</span>، يعني الإعلان ظهر على الجهاز.
اتصال بسيرفر فحص (<span dir="ltr">validator</span>) تبع <span dir="ltr">Candiru</span>، بيفحص الجهاز قبل ما يكمّل.
اتصال بسيرفر تحكم (<span dir="ltr">C&C</span>) تبع <span dir="ltr">Candiru</span>، والجهاز المصاب بيتصل فيه بالآخر.
الجزيرة عزلت ملف <span dir="ltr">DLL</span> لويندوز من جهاز من الأجهزة المخترقة، وفيه عنوانين لسيرفرات تحكم. الباحثين قارنوه مع نسخة <span dir="ltr">Candiru</span> يلي التقطوها بـ 2021، ولقوا الوظائف متشابهة بشكل عام. النسختين بيثبّتوا حالهن بالجهاز بأسلوب <span dir="ltr">COM hijack</span>، كل وحدة بملف <span dir="ltr">DLL</span> غير التانية. وبيشفّروا نصوصهن بمفتاح <span dir="ltr">XOR</span> طوله 48 بايت، مع إنو المفتاح مختلف بين النسختين. وبيفحصوا الاتصال بنفس الموقعين وبنفس الترتيب (<span dir="ltr">google.com</span> بعدين <span dir="ltr">microsoft.com</span>). من هالعلامات التلاتة مع بعض استنتجوا «بثقة عالية» إنو الملف نسخة أحدث من نفس سلسلة الهجوم.
التقرير رقمه 195 بسلسلة <span dir="ltr">Citizen Lab</span>، وكتبه <span dir="ltr">Bill Marczak</span> و<span dir="ltr">Wolfie Christl</span> و<span dir="ltr">John Scott-Railton</span> و<span dir="ltr">Astrid Perry</span> و<span dir="ltr">Siena Anstis</span> و<span dir="ltr">Ron Deibert</span>. والجزيرة دانت الهجمات، واعتبرت استهداف صحفييها اعتداء على حرية الصحافة، وطالبت بمحاسبة المسؤولين.
كيف ممكن إعلان يزرع برنامج تجسس بلا ما تكبس عليه؟
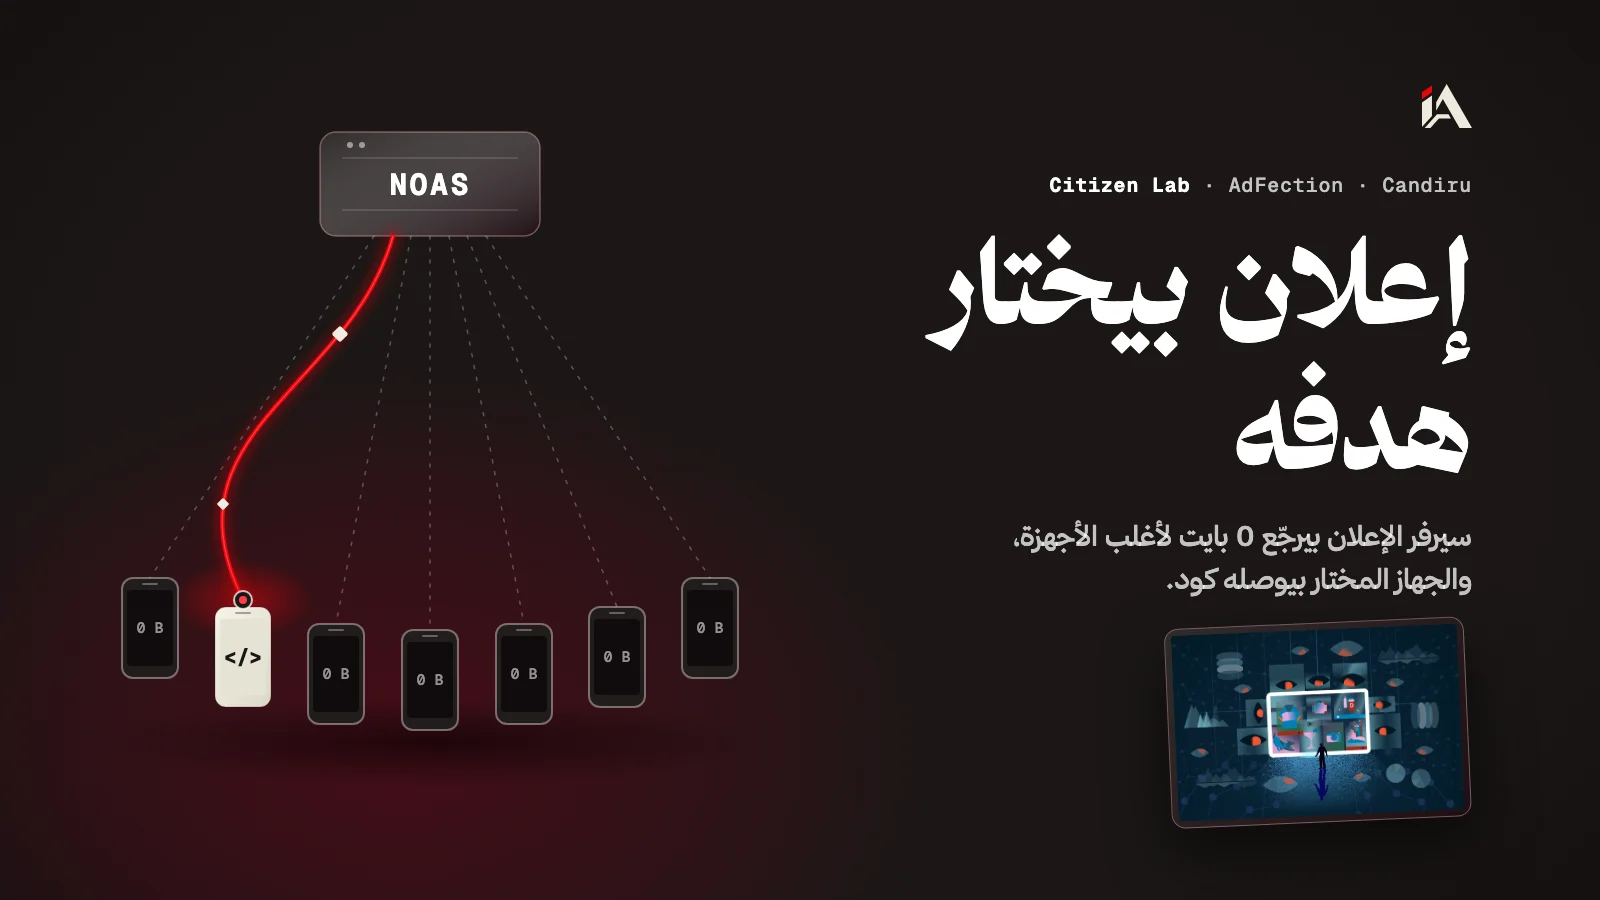
الإعلان ما بيحمل الكود الخبيث نفسه. بيحمل سكربت صغير بيبعت معرّف الإعلانات تبع جهازك وعنوان الـ <span dir="ltr">IP</span> لسيرفر تبع <span dir="ltr">Discover-Tech</span> اسمه <span dir="ltr">NOAS</span>، والسيرفر بيقرر إذا الجهاز هدف: إذا إي بيرجّع <span dir="ltr">JavaScript</span> بينفّذه المتصفح أو التطبيق، وإذا لأ بيرجّع رد فاضي.
الإعلان بيوصلك بالمزاد اللحظي (<span dir="ltr">Real-Time Bidding</span>)، وهو مزاد بيصير كل ما فتحت تطبيق أو موقع فيه خانة إعلان: جهازك بيبعت طلب فيه معلومات عنه، المعلنين بيزايدوا، والرابح بيوصل إعلانه لشاشتك، وكل هاد بأقل من ثانية. تقرير <span dir="ltr">Citizen Lab</span> بيقول إنو الطلب ممكن يحمل معرّفات الجهاز وخصائصه والموقع الدقيق وعنوان الـ <span dir="ltr">IP</span>، وإنو الإعلان نفسه ممكن يحمل كود بيشتغل جوّا التطبيق أو المتصفح وقت ما يظهر.
ومعرّف الإعلانات رقم فريد بيعطيه النظام لجهازك لحتى الإعلانات تعرفه: اسمه <span dir="ltr">IDFA</span> على <span dir="ltr">iOS</span> و<span dir="ltr">AAID</span> على <span dir="ltr">Android</span>، وبالمتصفح بيحل محله معرّف محفوظ بكوكي. هيك بيمشي الهجوم حسب التقرير:
<span dir="ltr">Discover-Tech</span> بتربح المزاد، وإعلانها بيظهر بموقع أو تطبيق مفتوح على جهازك. أحياناً الإعلان بيتحمّل بالخلفية وما بتشوفه أصلاً.
السكربت جوّا الإعلان بيتصل بسيرفر <span dir="ltr">NOAS</span> وبيبعتله معرّف الإعلانات، كوكي أو معرّف الموبايل، ومعه معلومات من المتصفح متل الكوكيز وعنوان <span dir="ltr">IPv6</span>.
السيرفر بيقرر حسب عنوان الـ <span dir="ltr">IP</span> والمعرّف. إذا الجهاز مش هدف، بيرجّع رد حجمه 0 بايت. وإذا هدف، بيرجّع كود <span dir="ltr">JavaScript</span>.
حسب الملخص التنفيذي للتقرير، الجهاز المختار بيوصله بالآخر كود <span dir="ltr">JavaScript</span> خبيث، وهالكود بيستغل ثغرة وبيصيب الجهاز.
يعني ظهور الإعلان لحاله ممكن يكفي، وهاد معنى الهجوم بلا كبسة (<span dir="ltr">zero-click</span>): هجوم ما بيحتاج من الضحية تكبس أو تفتح أو تعمل أي شي. والشركات يلي بتوصّل الإعلان ما بتشوف الكود الخبيث: سيرفر <span dir="ltr">Discover-Tech</span> بيرجّع للهدف بس كود صغير بيوجّه جهازه لسيرفرات <span dir="ltr">Candiru</span>، ومن هونيك بيجي الباقي. والباحثين بيرجّحوا إنو السيرفر بيرجّع الكود مرة وحدة لكل معرّف، وبعدها بيرجّع ولا شي لحد ما ينعطى مهمة جديدة. شركة <span dir="ltr">Eskimi</span>، وهي منصة إعلانات اشترت عن طريقها <span dir="ltr">Discover-Tech</span> إعلانات، شرحت بردّها على التقرير ليش هالإعلانات مرقت من فحص شركات التحقق:
<span dir="ltr">"They loaded different code depending on who was viewing the ad, including the device, IP address and location"</span>
شو هي منصة <span dir="ltr">Controlium</span>؟
<span dir="ltr">Controlium</span> لوحة تحكم بتشغّلها <span dir="ltr">Discover-Tech</span>، بيختار فيها الزبون الهدف بمعرّف الإعلانات على <span dir="ltr">iOS</span> أو <span dir="ltr">Android</span>، أو بمعرّف كوكي المتصفح، أو بعنوان الـ <span dir="ltr">IP</span>، وبيربطه بإعلانات اسمها بالمنصة «إعلانات متحكَّم فيها» (<span dir="ltr">controlled ads</span>). فيها أداة بتعرض الإعلانات يلي ظهرت لمعرّف أو عنوان معيّن بآخر 30 دقيقة، وأداة لطلبات المزاد الأخيرة، والأدمن بيحدد لكل زبون بأي دول ومواقع وتطبيقات بيقدر يزايد.
شركة <span dir="ltr">Confiant</span> لأمن الإعلانات حققت بنفس الوقت، وتتبّعت يوم 12 نيسان 2026 إعلان ضاف إطار (<span dir="ltr">iframe</span>) حجمه بيكسل واحد من بنية منسوبة لـ <span dir="ltr">Candiru</span>. الإطار حمّل كود شكله شكل سكربت تحقق عادي، بيسأل سيرفر التحكم كل ثانية شو يعمل، وبيشغّل أي كود بيبعتله المشغّل بـ new Function(...). و<span dir="ltr">Confiant</span> بتقول إنو هالطريقة بتنفع لتوصيل استغلال للمتصفح على جهاز واحد بالتحديد.
قديش وصلت إعلانات <span dir="ltr">Discover-Tech</span>؟
بعيّنة من آذار لحزيران 2026، إعلانات <span dir="ltr">Discover-Tech</span> يلي فيها سكربت <span dir="ltr">NOAS</span> ظهرت فعلياً بـ 75,373 تطبيق <span dir="ltr">Android</span> و<span dir="ltr">iOS</span>، وعلى 120,768 موقع، حسب <span dir="ltr">Citizen Lab</span>. هالأرقام للإعلانات يلي ظهرت للناس، مش بس للمزايدات.
الأرقام جاية من قاعدتين بيانات تبع <span dir="ltr">MyDSP</span>، منصة شراء الإعلانات تبع <span dir="ltr">Discover-Tech</span>، وكانوا مفتوحين للقراءة لأي حدا على الإنترنت:
الرقم (آذار لحزيران 2026) | شو بيعني |
|---|---|
3,770,286,576 | مزايدة عملتها <span dir="ltr">MyDSP</span> على ظهور إعلان |
441,954,291 | مزايدة ربحتها، يعني 11.7% |
718,748,885 على الأقل | مزايدة لإعلانات فيها سكربت <span dir="ltr">NOAS</span>، حوالي 19% |
161 | دولة طلعت فيها عناوين <span dir="ltr">IP</span> يلي انبعتلها مزايدات لإعلانات <span dir="ltr">NOAS</span> |
76.7% | من المزايدات كانت على تطبيقات موبايل، والباقي بالمتصفح |
اليمن أول دولة بعدد مزايدات <span dir="ltr">NOAS</span> (457,283,658)، مع إنو التقرير بينبّه إنو تحديد الدولة من الـ <span dir="ltr">IP</span> ممكن يغلط بسبب الـ <span dir="ltr">VPN</span> والإنترنت الفضائي. ومن التطبيقات يلي عرضت هالإعلانات <span dir="ltr">MX Player</span> و<span dir="ltr">Viber</span> و<span dir="ltr">Truecaller</span> و<span dir="ltr">Duolingo</span> و<span dir="ltr">Yahoo Mail</span> و<span dir="ltr">WeMuslim</span>، ومن المواقع العربية <span dir="ltr">almasryalyoum.com</span> بمصر و<span dir="ltr">adngad.net</span> باليمن.
<span dir="ltr">Confiant</span> بتقدّر إنو <span dir="ltr">Discover-Tech</span> بتعرض حوالي 10 ملايين إعلان باليوم. بس الإعلانات يلي سلّمت فيها الجهاز للبنية تبع <span dir="ltr">Candiru</span> كانت قليلة كتير، من مئات لكم ألف ظهور باليوم، وطالت تسع دول، أكترها بلجيكا (56% من ظهور هالإعلانات)، ومنها السعودية والإمارات والبحرين. وأغلبها كان على اتصالات بيوت وموبايل.
وحسب <span dir="ltr">Citizen Lab</span>، رابط إصابة تبع <span dir="ltr">Candiru</span> منشور على <span dir="ltr">VirusTotal</span> فيه عنوان <span dir="ltr">IP</span> مشفّر. الباحثين فكّوه بمفتاح نشرته <span dir="ltr">Discover-Tech</span> نفسها على صفحة اسمها <span dir="ltr">Ad URL OpSec Decoder</span>، وطلع العنوان مسجّل لوزارة الخارجية السعودية، فاعتبروا الوزارة هدف محتمل.
وبرّا الجزيرة، بيانات المزاد بتورجي إعلانات <span dir="ltr">Discover-Tech</span> على شبكات حكومية بـ 24 دولة لحد هلق، منها ليبيا والصومال والإمارات، وعلى شبكات <span dir="ltr">NATO</span> والأمم المتحدة والبرلمان الأوروبي، وشبكات شركات كهربا وطاقة، وشبكات مؤسسات إعلامية بتماني دول على الأقل. <span dir="ltr">Citizen Lab</span> بيقول إنو هالظهور لحاله ما بيثبت استهداف ولا إصابة. بس أقل شي، حسب تقديره، إنو <span dir="ltr">Discover-Tech</span> جمعت معلومات عن هالأجهزة، وببعض الحالات ممكن يكون الإعلان شغّل عليها كود من <span dir="ltr">Candiru</span> أو من جهات تانية.
شو لسا مش معروف؟
التقرير بيأكد الاستهداف بالجزيرة وبيربطه بـ <span dir="ltr">Candiru</span>، بس لسا ما بيسمّي الجهة يلي طلبت الهجوم، وناقصه كمان تفاصيل بالأدلة والأرقام:
مين الزبون: التقرير بيقول إنو ما معروف لهلق أي حكومات بالضبط عم تستعمل هالقدرات، وحسب <span dir="ltr">The Hacker News</span> الباحثين ما قالوا مين الحكومة ورا العملية.
الثغرة الأولى: الجزيرة عزلت ملف برنامج التجسس من جهاز واحد، بس التقرير ما بينشر الاستغلال يلي بيكسر المتصفح أو التطبيق لحتى يثبّته، و<span dir="ltr">Confiant</span> بتقول إنها ما مسكت سلسلة استغلال كاملة. وما في رقم <span dir="ltr">CVE</span> لهالهجوم بالتقرير؛ الأرقام يلي فيه لهجمات أقدم لـ <span dir="ltr">Candiru</span> بـ 2021 و2022.
عدد الإصابات: 45 جهاز على الأقل انستهدفوا بالجزيرة، والتقرير بيقول إنو في أجهزة انصابت، بلا عدد. وعلى الشبكات الحكومية والإعلامية يلي ظهرت عليها الإعلانات، التقرير بيطالب بتحقيق عاجل لحتى ينعرف إذا حدا عليها انصاب.
حدود البيانات: الأرقام من <span dir="ltr">MyDSP</span> بس وبأربع شهور، بلا بيانات <span dir="ltr">Beeswax</span> و<span dir="ltr">Eskimi</span>.
تقرير جاي: جهة تانية سمّاها التقرير <span dir="ltr">DARK CARTOGRAPHER</span> بتستعمل بنية <span dir="ltr">Discover-Tech</span> لتربط معرّفات الإعلانات بأرقام التلفونات، وتفاصيلها بتقرير منفصل بعد ما يخلص التبليغ لشركات الاتصالات.
مين قطع <span dir="ltr">Discover-Tech</span> عن الإعلانات؟
<span dir="ltr">Google</span> شالت <span dir="ltr">Discover-Tech</span> من قوائم الموردين تبعها، و<span dir="ltr">IAB Europe</span> علّقتها من قائمتها، بأول تشرين الأول 2026، يعني قبل نشر التقرير. الشركة كانت على هالقوائم «المعتمدة» من 2020.
هالخطوتين إجوا نتيجة لتحقيق <span dir="ltr">Citizen Lab</span>، و<span dir="ltr">Google</span> نفسها شاركت فيه. ومنصات إعلانات تانية قطعتها كمان، وكل جهة شرحت بردها على التقرير شو عملت:
الجهة | شو عملت، حسب ردها |
|---|---|
<span dir="ltr">Google</span> | قطعت وصول <span dir="ltr">Discover-Tech</span> لمنصات تبادل الإعلانات، وفعّلت تحذيرات <span dir="ltr">Safe Browsing</span> للدومينات المعروفة إنها تبع الجهة |
<span dir="ltr">IAB Europe</span> | علّقتها من قائمة الموردين العالمية (<span dir="ltr">GVL</span>) من 8 تشرين الأول 2026 بعد تدقيق لقى مخالفات لسياسات <span dir="ltr">TCF</span>، وقالت إنو تأكيد موضوع التجسس ممكن يبرر طردها نهائياً |
<span dir="ltr">Beeswax</span> (<span dir="ltr">FreeWheel</span> و<span dir="ltr">Comcast</span>) | شالتها من منصة <span dir="ltr">Buyer Cloud</span> بعد تحقق من خبير أمني مستقل |
<span dir="ltr">Vungle</span> (<span dir="ltr">Liftoff</span>) | وقفت كل وصولها خلال مراجعتها، وما أكدت ولا علّقت على تفاصيل التقرير لأنو المراجعة لسا شغّالة |
<span dir="ltr">Eskimi</span> | سكّرت حساباتها ومستخدميها ودوميناتها نهائياً، وآخر حملة إلها عندها وقفت يوم 6 آب 2026 |
ردّ <span dir="ltr">IAB Europe</span> بيورجي حدود هالقوائم: الإدراج ما بيعني شهادة إنو الشركة ملتزمة بقانون حماية البيانات الأوروبي (<span dir="ltr">GDPR</span>)، وما بيتطلب فحص علاقات الأشخاص يلي ورا الشركة، والمنظمة بتقول إنها مش مجهّزة لتحقيقات جنائية. و<span dir="ltr">Discover-Tech</span> و<span dir="ltr">Candiru</span> و<span dir="ltr">Xandr</span> تبع <span dir="ltr">Microsoft</span> و<span dir="ltr">Sunteng</span> ما ردّوا على <span dir="ltr">Citizen Lab</span> قبل الموعد يلي انعطالهن.
كيف بتخفف الخطر إذا بتشتغل بغرفة أخبار أو منظمة؟
أهم خطوة حسب <span dir="ltr">Citizen Lab</span> إنك تحجب الإعلانات على بوابة الشبكة وعلى أجهزة الشغل، لأنو ما في هلق طريقة آمنة دايماً لتعرّض شبكتك لإعلانات موجّهة.
احجب الإعلانات والتتبع على بوابة شبكة المؤسسة وعلى أجهزة الشغل. التقرير بيذكّر إنو <span dir="ltr">NSA</span> و<span dir="ltr">CISA</span> نصحوا بموانع الإعلانات من 2018 و2020.
وقّف استهداف الإعلانات على أجهزة الشغل من نظام إدارة الأجهزة (<span dir="ltr">MDM</span>)، واكتب إرشادات واضحة للموظفين عن أجهزتهن الشخصية.
احذف معرّف الإعلانات على <span dir="ltr">Android</span>: افتح <span dir="ltr">Settings</span>، بعدين <span dir="ltr">Privacy</span> ثم <span dir="ltr">Ads</span>، واكبس <span dir="ltr">Delete Advertising ID</span>. حسب <span dir="ltr">Google</span>، أي تطبيق بيحاول يقراه بعدها بيوصله صف أصفار.
على <span dir="ltr">iPhone</span>: افتح <span dir="ltr">Settings</span>، بعدين <span dir="ltr">Privacy & Security</span> ثم <span dir="ltr">Tracking</span>، وطفّي <span dir="ltr">Allow Apps to Request to Track</span>. حسب <span dir="ltr">Apple</span>، التطبيق يلي بيطلب التتبع وهالخيار مطفي ما بيقدر يوصل لـ <span dir="ltr">IDFA</span>.
استعمل مانع إعلانات موثوق ومتصفح بيحجب التتبع، وإذا فيك حط حجب إعلانات على راوتر البيت كمان، متل ما بينصح التقرير.
حدّث المتصفح والنظام أول بأول. هاي نصيحة عامة مش من التقرير، وسببها إنو <span dir="ltr">Candiru</span> استعملت بـ 2022، حسب <span dir="ltr">Avast</span> يلي بينقل عنها التقرير، ثغرة بـ <span dir="ltr">Chrome</span> اسمها <span dir="ltr">CVE-2022-2294</span>، بتنضرب بصفحة <span dir="ltr">HTML</span> مجهّزة وانسكّرت بـ <span dir="ltr">Chrome 103.0.5060.114</span>. التحديث بيسكّر الثغرات المعروفة، وما بيحمي من ثغرة لسا ما حدا بيعرفها.
دوّر بسجلات الشبكة على نفس الترتيب: إعلان <span dir="ltr">Discover-Tech</span>، بعدين سيرفر فحص، بعدين سيرفر تحكم. من العلامات المنشورة دومين الإعلانات، وسيرفرين التحكم المكتوبين جوّا الملف يلي عزلته الجزيرة، وبصمة الملف نفسه. والقوائم الكاملة بمكانين: القسم 2 والملحق <span dir="ltr">C</span> بتقرير <span dir="ltr">Citizen Lab</span> (سيرفرات الفحص والتحكم ودومينات <span dir="ltr">Discover-Tech</span>)، وقسم <span dir="ltr">Indicators</span> بتقرير <span dir="ltr">Confiant</span>:
mtrtb[.]com
fearevolve[.]com
jobmarcher[.]com
255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8
وإذا شغلك بيخليك هدف أكتر من غيرك، متل غرف الأخبار، التقرير بينصحك تستعين بمختص يراجع سجلاتك بدل ما تعتمد على هالخطوات لحالها.
شو لازم يعرف المطوّر يلي حاطط <span dir="ltr">SDK</span> إعلانات بتطبيقه أو موقعه؟
خانة الإعلان بتطبيقك أو موقعك ممكن تشغّل كود من أطراف ما بتعرفها، لأنو المزاد بيقرر مين بيربحها، مش إنت. وشو بيقدر يقرا هالكود بيتعلّق بمكان تشغيله.
إعلانات <span dir="ltr">Discover-Tech</span> وصلت عن طريق <span dir="ltr">Google</span> و<span dir="ltr">Yandex</span> و<span dir="ltr">Vungle</span> و<span dir="ltr">Beeswax</span> وغيرهن، فما بيلزم تكون اشتغلت مع <span dir="ltr">Discover-Tech</span> لحتى يظهر إعلانها عندك.
على الويب، <span dir="ltr">Confiant</span> لقت إنو كود <span dir="ltr">Discover-Tech</span> كان يقرأ document.cookie ويبعته لسيرفراتها، والنتيجة بتتعلّق بوين انعرض الإعلان. بإطار من <span dir="ltr">origin</span> تاني متل <span dir="ltr">SafeFrame</span> بيرجعله شي قليل أو ولا شي. وبإطار بيشارك <span dir="ltr">origin</span> موقعك، أو لما الإعلان ينكتب مباشرة بالصفحة، بيرجعله كل كوكي ما عليه <span dir="ltr">HttpOnly</span>. وشافت هالشي على أكتر من 1,000 موقع ناشر، ومرات بالكوكيز جلسات مستخدمين مسجّلين دخول. فعندك خطوتين:
اعرض الإعلانات بإطار من <span dir="ltr">origin</span> غير موقعك، مش جوّا صفحتك مباشرة.
حط <span dir="ltr">HttpOnly</span> على كوكي الجلسة. حسب <span dir="ltr">MDN</span>، هالخيار بيمنع <span dir="ltr">JavaScript</span> يوصل للكوكي عن طريق
document.cookie:
Set-Cookie: session=<value>; HttpOnly; Secure; SameSite=Laxهالخطوتين بيمنعوا سكربت الإعلان يقرا كوكيز موقعك وجلسات زوّارك، بس ما بيوقفوا جمع عنوان الـ <span dir="ltr">IP</span> وجزء من بصمة الجهاز، ولا استغلال ثغرة بمتصفح الزائر نفسه. و<span dir="ltr">Citizen Lab</span> بيقول إنو إجراءات الصناعة الحالية، ومنها <span dir="ltr">SafeFrame</span>، مش كافية أو مش مطبّقة فعلياً.
وموقعك ممكن يبعت لـ <span dir="ltr">Discover-Tech</span> معلومات عن زوّاره حتى لو ما ظهر إعلانها عنده، عن طريق مزامنة المعرّفات (<span dir="ltr">ID syncing</span>): شركات الإعلانات بتتبادل معرّفات الزائر بينها لحتى تلحقه من موقع لموقع. حسب القسم 6 بتقرير <span dir="ltr">Citizen Lab</span>، مواقع كتير بتبعت بالخلفية طلبات لدومينين تبع الشركة للمزامنة مع <span dir="ltr">Yandex</span> و<span dir="ltr">Beeswax</span>: events.myweb3id[.]io وtracookiepixel[.]xyz. وهالدومينين بيوصلهن على الأقل عنوان الـ <span dir="ltr">IP</span> تبع الزائر ومعلومات عن متصفحه ونظامه. لحتى تعرف إذا موقعك منهن، افتح صفحة فيها إعلانات، وبأدوات المطوّر افتح تبويب <span dir="ltr">Network</span> ودوّر على myweb3id وtracookiepixel وmtrtb. المزاد بيتغيّر من زيارة لزيارة، فجرّب أكتر من صفحة، وإذا طلع شي منهن، اسأل مزوّد الإعلانات عندك مين ضافه.
على <span dir="ltr">Android</span>، <span dir="ltr">Google</span> بتقول إنو <span dir="ltr">SDK</span> متل <span dir="ltr">Google Mobile Ads</span> ممكن يكون معلن صلاحية AD_ID، وهالصلاحية بتندمج بالـ <span dir="ltr">manifest</span> تبع تطبيقك لحالها حتى لو ما كتبتها. يعني تطبيقك بياخد صلاحية قراءة نفس نوع المعرّف يلي كانت <span dir="ltr">Controlium</span> تستهدف فيه الناس. و<span dir="ltr">Google Play</span> بتحمّلك إنت مسؤولية إنو كود الطرف التالت بتطبيقك ملتزم بسياساتها، وبتطلب منك تعرف شو صلاحياته وشو بيجمع وليش. ونفس الشي إذا تطبيقك مبني بـ <span dir="ltr">Flutter</span> أو <span dir="ltr">React Native</span>: كل مكتبة بتضيفها بتصير جزء من التطبيق.
قبل ما تضيف <span dir="ltr">SDK</span> إعلانات أو تحدّثه، اسأل مزوّده لمين بيبيع الخانة، وافتح الـ <span dir="ltr">manifest</span> النهائي بعد الدمج وشوف شو الصلاحيات يلي دخلت معه.
ولكودك إنت، عم جهّز حزمة المهارات الأمنية، ولسا قيد التحضير: مهارات بتشغّلها على مشروعك وبتنبّهك لثغرات الصلاحيات و<span dir="ltr">IDOR</span> قبل النشر.
الحزمة معروضة بقسم مهارات الـ <span dir="ltr">AI</span>، مع باقي المهارات يلي ببنيها لـ <span dir="ltr">Claude Code</span> ولأدوات الذكاء الاصطناعي التانية.
وإذا منصتك فيها حسابات مستخدمين وبدك حدا يجرّبها متل ما بيجرّبها مهاجم، هاد شغل مُحَصَّن: فحص اختراق وتحصين أمني. فحص المنصة ما بيكشف برنامج تجسس على جهاز موظف؛ هاد بدو مختص تحقيق رقمي متل ما بينصح التقرير.
افتح تطبيقك أو موقعك هلق: مين آخر طرف بيقدر يشغّل كود بخانة الإعلان عندك، وبتعرفه بالاسم؟
أسئلة شائعة
هل كل حدا شاف إعلان من Discover-Tech انصاب ببرنامج تجسس؟
لأ. Citizen Lab بيقول إنو ظهور الإعلان لحاله ما بيثبت استهداف ولا إصابة. السيرفر بيرجّع كود للجهاز المختار وحده. والإعلان بيجمع معلومات عن كل جهاز بيظهر عليه، متل الكوكيز وعنوان الـ IP.
هل مانع الإعلانات بيحميني من هالنوع من الهجمات؟
بيخفف جزء من الخطر. Citizen Lab بينصح بمانع إعلانات موثوق وبحجب الإعلانات على الشبكة كلها، وبيقول إنو حجب معرّف الإعلانات بيوقف طرق Discover-Tech الحالية، بس مساحة الهجوم ممكن تكون أكبر من هيك.
شو هو معرّف الإعلانات بالموبايل وكيف بوقفه؟
رقم فريد بيعطيه النظام لجهازك لحتى الإعلانات تعرفه، اسمه IDFA على iOS وAAID على Android. بـ Android فيك تحذفه من إعدادات Privacy ثم Ads، وبـ iPhone طفّي Allow Apps to Request to Track من Privacy & Security ثم Tracking.
هل المشكلة بالجزيرة بس؟
لأ. حسب التقرير، إعلانات Discover-Tech ظهرت على شبكات حكومية بـ 24 دولة لحد هلق، وعلى شبكات NATO والأمم المتحدة كمان. بس الإصابة المؤكدة المنشورة هي حالة الجزيرة، وظهور الإعلان على شبكة ما بيثبت إصابة.
مين بيقرر شو بيظهر بخانة الإعلان بتطبيقي أو موقعي؟
غالباً مش إنت. المزاد اللحظي بيقرر مين بيربح الخانة بأقل من ثانية، والإعلان الرابح ممكن يحمل كود من المعلن أو من منصة الشراء أو من أطراف تانية، وهالكود بيشتغل جوّا تطبيقك أو صفحتك وقت ظهور الإعلان.
كيف بعرف إذا جهازي انصاب بإعلان من هالنوع؟
غالباً ما بتعرف لحالك. Citizen Lab بيقول إنو كتير من الإصابات صارت بلا أي علامة ظاهرة على الجهاز. إذا شغلك بيخليك هدف، متل الصحافة، اطلب مختص يراجع سجلات شبكتك ويدوّر على الترتيب: إعلان Discover-Tech، بعدين سيرفر فحص، بعدين سيرفر تحكم.