المقالات
المقالات
مقالات عملية عن بناء المنتجات الرقمية، الأمن السيبراني، والذكاء الاصطناعي في الشغل اليومي للمطوّر.
 12 دقيقة قراءة#أمن التطبيقات#PHP
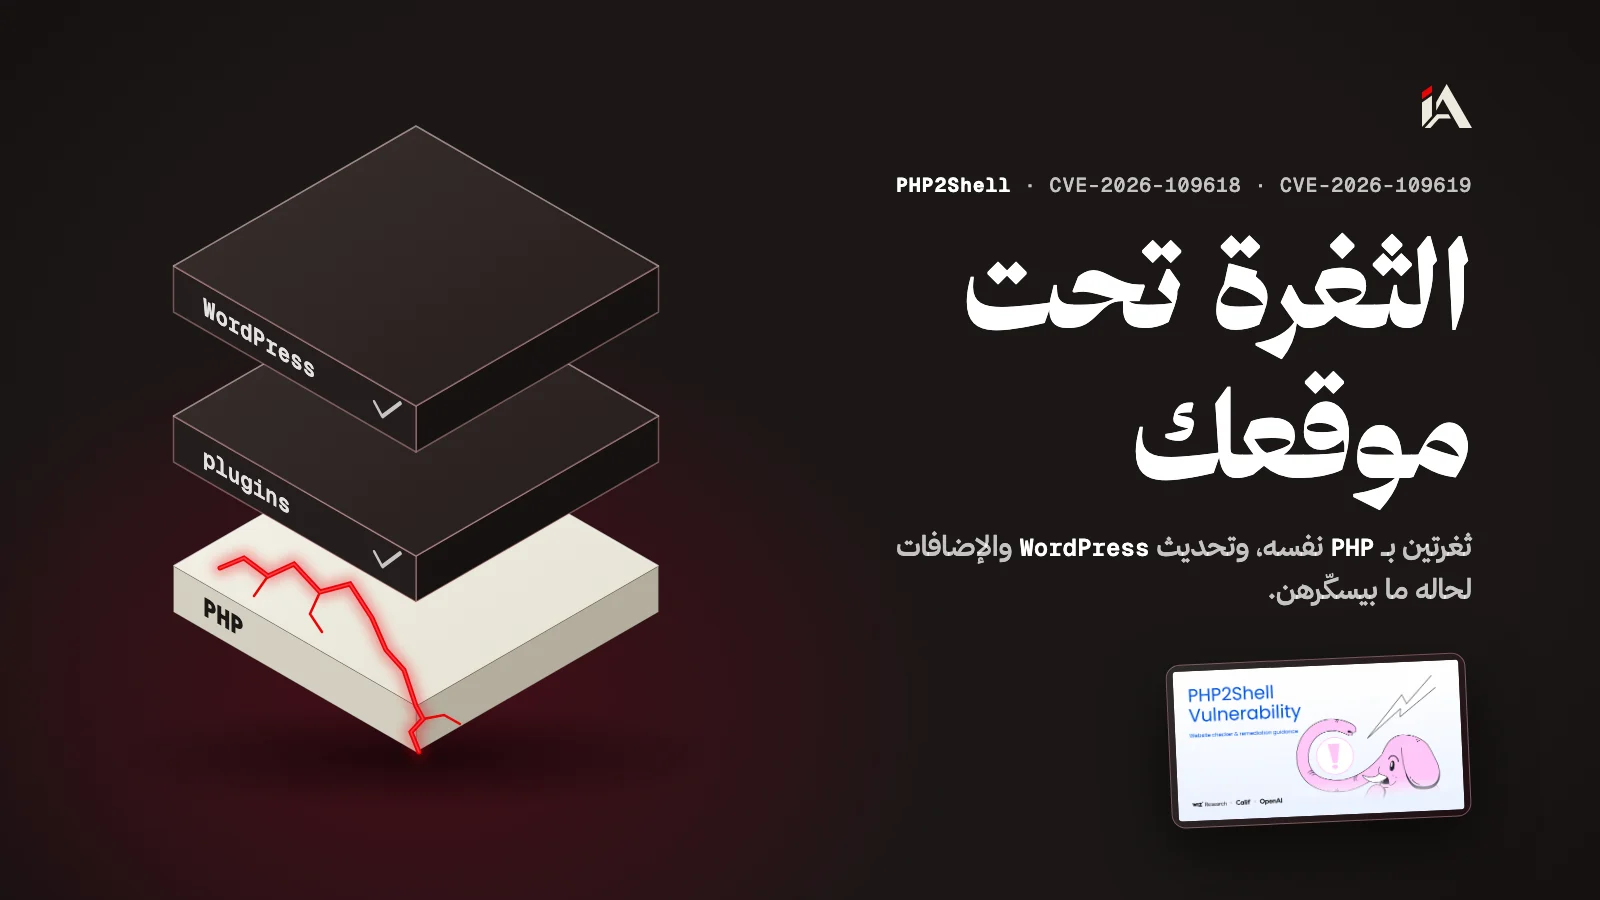
PHP2Shell: ثغرتين بقلب PHP، وليش تحديث WordPress لحاله ما بيحميك
ثغرتين PHP2Shell بـ PHP نفسه، مش بـ WordPress. الحل PHP على 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35 أو أحدث، أو حزمة توزيعة فيها الإصلاح. حدّثه أو اطلبه من الاستضافة اليوم.
 12 دقيقة قراءة#أمن التطبيقات#Node.js
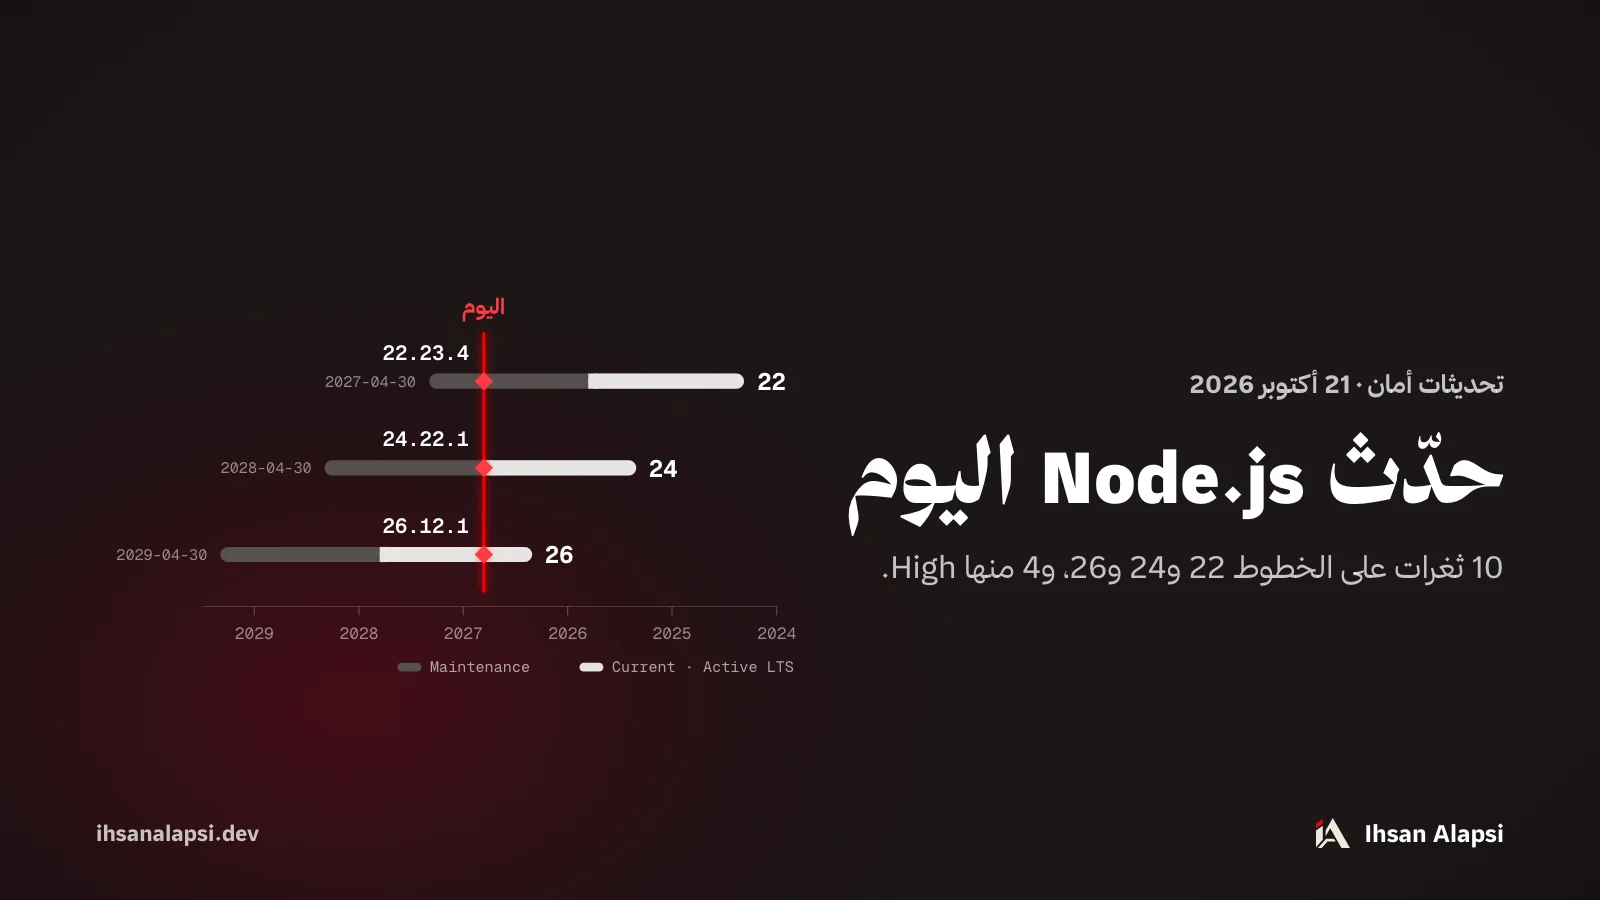
تحديثات أمان Node.js لأكتوبر 2026: شو بتسكّر، وأي نسخة بعد 28 أكتوبر
حدّث اليوم لـ 22.23.4 أو 24.22.1 أو 26.12.1: التحديث بيسكّر 10 ثغرات، 4 منها High وبينها خلل بـ Brotli بيسمح بتنفيذ كود عن بعد. ومخطط إنو الـ 26 يصير LTS بـ 28 أكتوبر.
 10 دقائق قراءة#Next.js#أمن التطبيقات
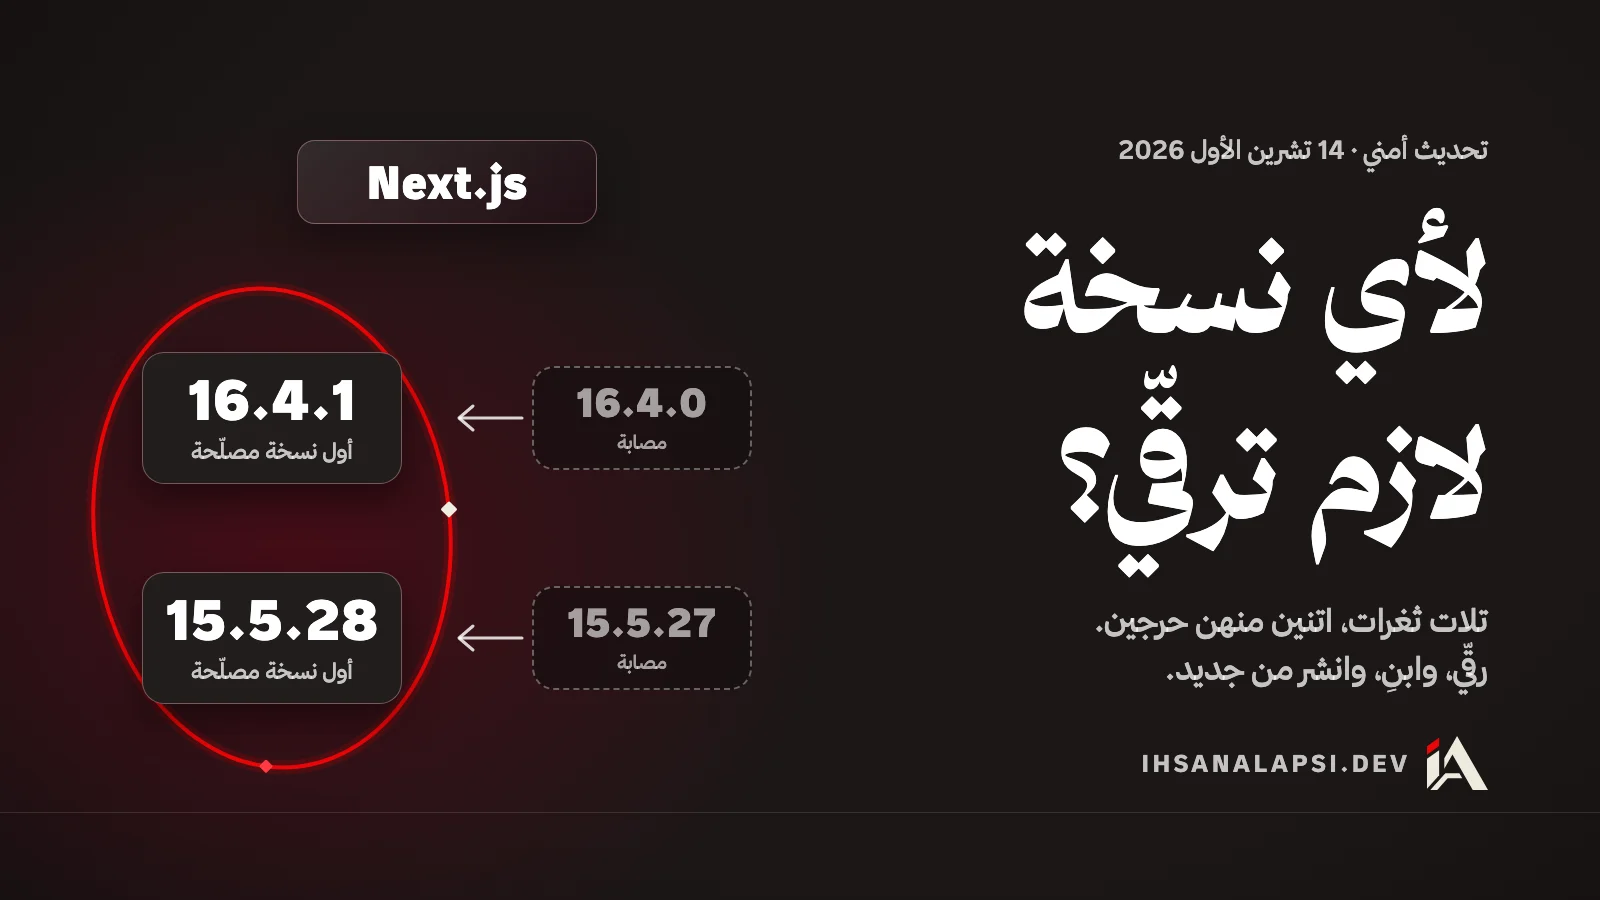
ثغرات Next.js بتشرين الأول 2026: لأي نسخة لازم ترقّي؟
إذا تطبيقك على Next.js 16 روح على 16.4.1 أو أحدث، وإذا على 15 روح على 15.5.28 وتأكد إنو sharp صارت 0.35.5. بعدين ابنِ المشروع وانشره من جديد.
 13 دقيقة قراءة#أمن التطبيقات#WordPress
مفاتيح UpdraftCentral المسروقة: هل في باب خلفي بموقع WordPress تبعك؟
مهاجم أخد مفاتيح UpdraftCentral من الشركة وزرع فيها إضافات خبيثة بمواقع WordPress. حدّث UpdraftPlus لـ 1.26.13 أو أحدث، احذف المفتاح بإيدك، وافحص الإضافات والحسابات.
 10 دقائق قراءة#WordPress#أمن التطبيقات
ووردبريس 7.2 Beta 1: مكان رسمي لمفاتيح الـ API وضغط الصور بالمتصفح
ووردبريس 7.2 بيعطي الإضافات طريقة رسمية تخزّن فيها مفاتيح الـ API مشفّرة بدل ما تنحفظ كنص عادي، وبيخلي المتصفح يجهّز الصور قبل الرفع. جرّب Beta 1 على staging بس.
 14 دقيقة قراءة#أمن التطبيقات#برامج التجسس
كيف وصّل إعلان شكله عادي برنامج تجسس لأجهزة بالجزيرة بلا ولا كبسة؟
حسب Citizen Lab، إعلانات اشترتها Discover-Tech كانت بتسأل سيرفر إذا الجهاز هدف، والهدف بس بيوصله كود. هيك انستهدف 45 جهاز على الأقل بالجزيرة ببرنامج تجسس من Candiru.
 13 دقيقة قراءة#أمن التطبيقات#أدوات المطورين
AI Scan وClaude Code Review: هل بيراجعوا كود PHP، وقديش بيكلّفوا؟
AI Scan من GitHub بيفحص كود PHP بالـ pull requests وبيصرف رصيد حتى على المستودع العام. Claude Code Review ما إلو قائمة لغات رسمية، وبيتحاسب حسب التوكنز.