بتشغّل Nextcloud على سيرفرك؟ ثغرة Collabora صارت على قائمة CISA
CISA حطت CVE-2026-110447 بقائمة الثغرات المستغلة: حقن أوامر بلا تسجيل دخول بتطبيق Collabora المدمج بـ Nextcloud. وإطفاء التطبيق ما بيكفي: حدّثه لـ 26.4.303 أو احذفه.
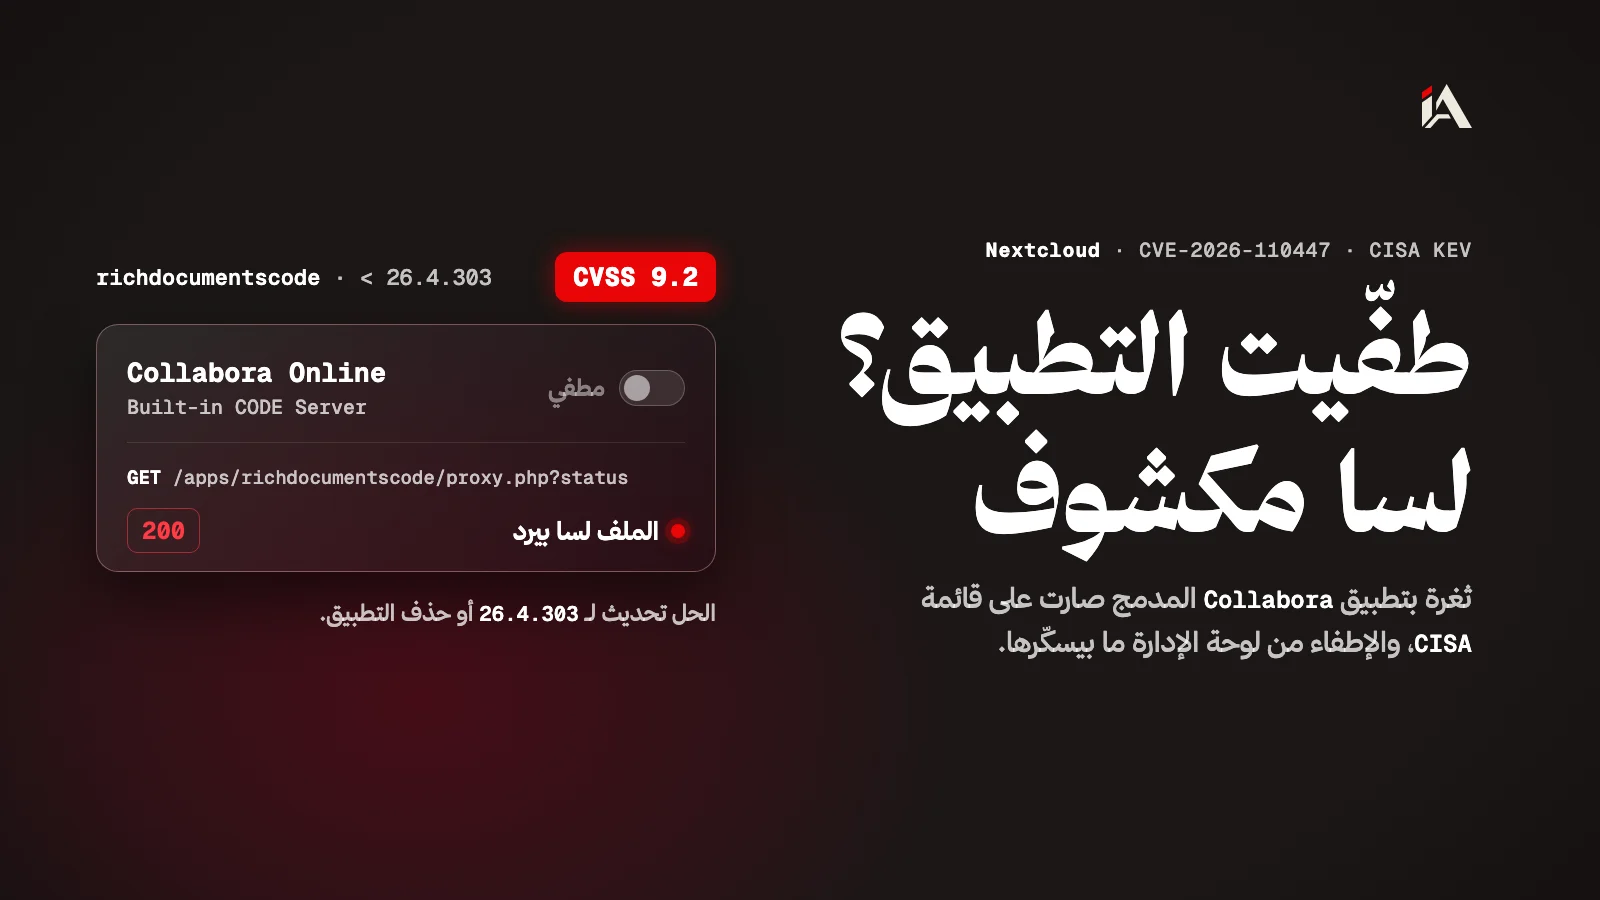
يوم 23 تشرين الأول 2026، وكالة الأمن السيبراني الأمريكية CISA حطّت الثغرة CVE-2026-110447 بقائمة الثغرات المستغلة المعروفة (KEV)، وعطت الجهات الفيدرالية مهلة لحد 26 تشرين الأول لحتى تسكّرها. الثغرة حقن أوامر نظام تشغيل بلا تسجيل دخول، درجتها 9.2 على CVSS 4.0، وهي بتطبيق Collabora Online المدمج بـ Nextcloud. وأول هجوم موثّق فيها كان يوم 10 أيلول 2026، يعني المهاجمين صار إلهن أكتر من 6 أسابيع عم يستغلوها قبل ما توصل للقائمة.
وإطفاء التطبيق من لوحة الإدارة ما بيسكّر الثغرة: يا بتحدّثه يا بتحذفه. بآخر المقال بتعرف إذا نسختك متأثرة، وكيف تفحص إذا حدا دخل على سيرفرك.
شو هي قائمة KEV، وليش لازم تهتم فيها؟
قائمة KEV هي قائمة CISA للثغرات يلي في دليل موثوق إنها عم تنستغل بهجمات حقيقية. لما بتنزل ثغرة عالقائمة، الجهات الفيدرالية الأمريكية بتصير ملزمة تسكّرها قبل تاريخ محدد.
وإنت، حتى لو ما إلك علاقة بالحكومة الأمريكية، خود الإشارة: ثغرة عالقائمة بتنصلّح هلق، مش لما يجي دور الصيانة.
المهلة هون 3 أيام من يوم الإضافة. وسجل الثغرة بالقائمة طالب كمان فحص جنائي سريع للجهاز (forensic triage)، وهو حسب توجيه CISA BOD 26-04 فحص بيعرّفك إذا الجهاز انخترق.
شو هي الثغرة بالضبط؟
الثغرة بملف proxy.php بتطبيق Collabora Online - Built-in CODE Server (اسمه التقني richdocumentscode)، وهو تطبيق من Collabora بيشغّل سيرفر Collabora محلي جوّا Nextcloud تبعك.
التطبيق بيشغّل السيرفر المحلي، وملف proxy.php بيوصّل الطلبات إله. وحسب تنبيه Collabora الأمني، لما يكون السيرفر المحلي مطفي (بعد إعادة تشغيل، أو بعد تحديث، أو إذا وقع)، طلب واحد لـ proxy.php بيقدر يشغّل أمر نظام تشغيل على سيرفرك بصلاحيات حساب خادم الويب. والمهاجم ما بيحتاج حساب على Nextcloud تبعك: بيكفيه عنوان السيرفر.
حقن أوامر بلا تسجيل دخول يعني المهاجم بيقدر يشغّل أي أمر بيقدر يشغّله حساب خادم الويب: بيحط ويب شيل، وبيقرا كل ملف بيوصله هالحساب، وبيجرّب يوصل منه لخدمات تانية. والويب شيل ملف PHP صغير بيخلي المهاجم يرجع يشغّل أوامر من المتصفح وقت ما بدو.
أنا متأثر؟ مين يلي لازم يتحرك؟
الثغرة بتطال كل إصدار من تطبيق Collabora Online - Built-in CODE Server أقدم من 26.4.303، وسيرفرات Collabora المستقلة مش متأثرة.
وضعك | شو تعمل |
|---|---|
Nextcloud 30 أو أحدث مع تطبيق Collabora المدمج أقدم من 26.4.303 | حدّث التطبيق لـ 26.4.303 أو أحدث فوراً |
Nextcloud 29 أو أقدم مع التطبيق المدمج | نسختك خارج الدعم أصلاً: رقّي Nextcloud، أو احذف التطبيق لحد ما ترقّي |
سيرفر Collabora خارجي أو مستقل (مش المدمج) | مش متأثر |
ما بتستعمل Collabora أبداً | مش متأثر، بس تأكد إنو التطبيق مش مركّب |
الإصدار المصلّح 26.4.303 بيحتاج Nextcloud 30 أو أحدث، حسب ملف معلومات التطبيق. يعني إذا لسا على Nextcloud 29 أو أقدم، ما فيك تحدّث التطبيق لحاله: يا بترقّي Nextcloud كله، يا بتشيل التطبيق المدمج لحد ما ترقّي.
ووضعك هون بيشبه وضع يلي كان على نسخة قديمة كتير بـثغرة GitLab يلي أخدت 10 من 10 هالشهر: الإصلاح موجود، بس بينك وبينه ترقية لازم تخلص أول.
ليش إطفاء التطبيق من اللوحة ما بيكفي؟
إطفاء التطبيق ما بيكفي لأنو خادم الويب بيشغّل ملف proxy.php مباشرة، بلا ما يسأل Nextcloud إذا التطبيق مفعّل أو مطفي. والتنبيه الرسمي بيقولها صريحة: الإطفاء ما بيكفي، والتطبيق لازم يتحدّث لـ 26.4.303 أو أحدث أو ينحذف.
خادم الويب (Apache أو nginx) بيشغّل هالملف لحاله لما يوصله طلب، وحتى إعدادات nginx الرسمية لـ Nextcloud فيها استثناء خاص لـ richdocumentscode/proxy لحتى يشتغل مباشرة. إطفاء التطبيق بيوقف شغله العادي جوّا Nextcloud، بس الملف بيضل على القرص وبيضل يشتغل. والمهاجم ما بيحتاج التطبيق يكون مفعّل: هو بيبعت طلبه للملف مباشرة.
عندك خيارين بس:
حدّث التطبيق لـ 26.4.303 أو أحدث (وبيحتاج Nextcloud 30 أو أحدث).
احذف التطبيق كلياً من مجلد التطبيقات، مش بس تطفيه.
بـثغرات NGINX لتشرين الأول كان في حل مؤقت بالإعدادات لحد ما ترقّي. هون الإطفاء، وهو أول حل مؤقت بيخطر عالبال، ما بيسكّر شي.
شو كان عم يعمل المهاجمين من 10 أيلول؟
المهاجمين كانوا بيحطوا ويب شيل PHP من سطر واحد بمجلد التطبيق، باسم متل shx*.php، وعلى سيرفر واحد عالأقل فتّشوا بعدها عن ملفات كلمات سر ومحافظ عملات رقمية.
مشغّل بيستضيف كذا سيرفر Nextcloud بلّغ عن الهجمات بملف مشكلة على GitHub: أول طلب استغلال بسجلاته كان يوم 10 أيلول 2026، والهجوم نجح على كذا سيرفر مستقل. وبسيرفر منهن، المهاجم استعمل الويب شيل ودوّر على:
ملفات مديري كلمات السر (
*.kdbxومجلدات Bitwarden و1Password)محافظ العملات الرقمية (
wallet.datوkeystore.json)
صاحب البلاغ ما شاف بالطلبات يلي راجعها أوامر بتنسخ ملفات أو بترفعها لبرّا. بس الويب شيل بيشتغل بحساب خادم الويب، فكل ملف بيقدر هالحساب يقراه لازم تعتبره مكشوف. ومنه ملف إعدادات Nextcloud (config/config.php)، وفيه كلمة سر قاعدة البيانات، وكلمة سر البريد إذا معبّيها. فإذا سيرفرك كان مكشوف بهالفترة، التحديث لحاله ما بيكفي.
كيف بتفحص سيرفرك، وشو بتعمل هلق؟
افحص إصدار التطبيق، وفتّش عن ملفات PHP غريبة، وراجع سجلات خادم الويب، بعدين حدّث التطبيق أو احذفه. وإذا لقيت أثر اختراق، غيّر كل كلمات السر يلي على السيرفر.
1. تأكد من إصدار التطبيق
روح على لوحة إدارة Nextcloud، قسم التطبيقات، وشوف إصدار «Collabora Online - Built-in CODE Server». إذا أقدم من 26.4.303، إنت متأثر. وإذا كمان Nextcloud تبعك 29 أو أقدم، بدك خطة ترقية.
2. فتّش عن الويب شيل
المهاجمين استعملوا ملفات بأسماء متل shx*.php. فتّش مجلد Nextcloud كله عنها وعن أي ملف PHP غريب ما بتعرف مصدره:
find /path/to/nextcloud -name "shx*.php" -o -name "*.php" -newer /path/to/nextcloud/index.php | head -50بدّل /path/to/nextcloud بمسار التثبيت عندك. أي ملف PHP ما بتعرف شو هو، افتحه وشوف محتواه قبل ما تمسحه، لحتى تعرف شو صار.
بس الاسم بيتغيّر: بـمنتدى Nextcloud، مدير سيرفر لقى ويب شيل باسم Nx_33143.php بنفس مجلد التطبيق. لهيك شغّل كمان فحص السلامة يلي جوّا Nextcloud. حسب وثائق Nextcloud الرسمية، الفحص بيقارن كل ملف بالتوقيع يلي نزل مع Nextcloud ومع التطبيق، فبيطلّع الملف الزايد (EXTRA_FILE) مهما كان اسمه، والملف المتعدّل (INVALID_HASH). الأمر الأول لملفات Nextcloud الأساسية والتاني للتطبيق، وشغّلهن بحساب خادم الويب (www-data على Debian وUbuntu):
cd /path/to/nextcloud
sudo -E -u www-data php occ integrity:check-core -v
sudo -E -u www-data php occ integrity:check-app richdocumentscode -v
إذا الملفات نضيفة، كل أمر بيطبع No errors found، وبلا -v ما بيطبع شي. وعلى Nextcloud 32 أو أحدث، --all مكان اسم التطبيق بيفحص كل التطبيقات.
النتيجة النضيفة بتثبت إنو ملفات Nextcloud والتطبيق متل ما نزلت، بلا ملف زايد أو متعدّل. بس ما بتثبت إنو ما حدا دخل: الفحص ما بيشوف مجلد البيانات ولا مجلد config ولا أي شي برّا مجلد Nextcloud، وما بيعرف إذا المهاجم قرا config.php وطلع. وإذا كنت حدّثت التطبيق، التحديث بيمسح مجلده القديم وبيحط الجديد مكانه، فالشيل يلي كان فيه بينمسح معه والفحص بيطلع نضيف. لهيك السجلات، بالخطوة الجاية، هي يلي بتقلّك إذا حدا دخل.
3. راجع سجلات الوصول
دوّر بسجلات خادم الويب على طلبات لـ proxy.php?status فيها $( أو %24%28 أو ${IFS} أو base64: هي علامات الاستغلال يلي بالبلاغ. وانتبه كمان للطلبات من عناوين IP ما بتعرفها. إذا لقيت طلبات استغلال نجحت قبل ما تحدّث، هاد دليل اختراق.
4. حدّث التطبيق أو احذفه
إذا Nextcloud تبعك 30 أو أحدث: حدّث التطبيق لـ 26.4.303 أو أحدث من متجر التطبيقات.
إذا Nextcloud تبعك 29 أو أقدم: احذف التطبيق كلياً (مجلد
richdocumentscodeمن مجلد التطبيقات)، وخطّط لترقية Nextcloud بأقرب وقت.
5. إذا لقيت أثر اختراق، اعتبرها حادثة كاملة
ويب شيل على السيرفر يعني المهاجم كان يقدر يشغّل أي أمر بحساب خادم الويب. بهالحالة:
غيّر كل كلمات السر: قاعدة البيانات والبريد وأي خدمة تانية على نفس السيرفر
راجع ملفات مدير كلمات السر والمحافظ الرقمية إذا كانت على السيرفر
فكّر تعيد بناء السيرفر من نسخة نظيفة إذا الاختراق قديم
التحديث بيسكّر الثغرة، بس ما بيطلّع المهاجم يلي دخل قبله. ولترتيب تغيير الأسرار، بلّش بقاعدة البيانات متل ما شرحت بمقال اختراق Railway وترتيب تغيير الأسرار.
شو الدرس من هالقصة؟
أولاً، كلمة «مدمج» ما بتعني أأمن. هون التطبيق المدمج هو يلي انكسر، وسيرفرات Collabora المستقلة ما تأثرت. فأي تطبيق مركّب على Nextcloud وما بتستعمله، شيله.
ثانياً، إطفاء التطبيق مش نفس حذفه. طالما الملف على القرص وخادم الويب بيوصله، الثغرة موجودة.
ثالثاً، ثغرة على قائمة KEV بتسكّرها اليوم، وبعدها بتفحص إذا حدا دخل قبل ما تسكّرها، متل ما طلبت CISA من الجهات الفيدرالية بهالثغرة.
إذا بتشغّل Nextcloud على سيرفرك، آخر مرة فحصت فيها مجلد التطبيقات عن ملفات غريبة، إمتى كانت؟
أسئلة شائعة
أنا متأثر بهالثغرة؟
إي، إذا بتشغّل Nextcloud 30 أو أحدث مع تطبيق Collabora Online - Built-in CODE Server بإصدار أقدم من 26.4.303، وحلّها تحدّث التطبيق لـ 26.4.303. إذا نسختك Nextcloud 29 أو أقدم، فهي أصلاً خارج الدعم: رقّي Nextcloud أو شيل التطبيق. سيرفرات Collabora المستقلة مش متأثرة.
إطفاء التطبيق بيحميني؟
لأ. خادم الويب بيشغّل ملف proxy.php مباشرة، حتى لو التطبيق مطفي بلوحة الإدارة. لازم تحدّث لـ 26.4.303 أو أحدث، أو تحذف التطبيق كلياً.
أي إصدار بيصلّح المشكلة؟
الإصدار 26.4.303 من تطبيق Collabora Online - Built-in CODE Server، وبيحتاج Nextcloud 30 أو أحدث. إذا ما بتقدر ترقّي Nextcloud، احذف التطبيق لحد ما ترقّي.
كيف بعرف إذا سيرفري انخترق؟
فتّش بمجلد Nextcloud عن ملفات متل shx*.php: هي ويب شيل PHP من سطر واحد حطّها المهاجمين، والاسم بيتغيّر، فشغّل كمان فحص السلامة occ integrity:check-core وintegrity:check-app richdocumentscode. وراجع سجلات خادم الويب على طلبات proxy.php المشبوهة. إذا لقيت شي، اعتبر السيرفر مخترق: غيّر كلمات سر قاعدة البيانات والبريد وكل سر بيقدر حساب خادم الويب يقراه.