المقالات
المقالات
مقالات عملية عن بناء المنتجات الرقمية، الأمن السيبراني، والذكاء الاصطناعي في الشغل اليومي للمطوّر.
مواضيع تانية (2)
 دقيقتين قراءة#تحديثات أمنية#أدوات المطورين
ليش نزلت خمس نسخ Python بيوم واحد؟ إصدار أمني مستعجل وشهادات مخترقة
Python 3.15.2 و3.14.10 و3.13.18 و3.12.16 و3.11.18 إصدارات أمنية مستعجلة: مفاتيح eMudhra المخترقة انحظرت بوحدة ssl، وثغرة tarfile انسكّرت.
 4 دقائق قراءة#تحديثات أمنية#أدوات المطورين
.NET: تحديث أمني خارج النطاق، وثغرة Brotli بتقرا ذاكرة تطبيقك
يوم 25 تشرين الأول نزّلت مايكروسوفت تحديثات أمنية خارج النطاق لـ .NET 8 و9 و10: ثغرة تجاوز مخزن بآلية Brotli بتسمح لمهاجم بلا دخول يقرا ذاكرة العملية أو يخربها. حدّث الـ runtime وأعد نشر تطبيقك.
 4 دقائق قراءة#تحديثات أمنية#أمن التطبيقات
Events Manager 7.4.11: تسع ثغرات انسكّرت، ووحدة بتكشف حجوزات غيرك
يوم 25 تشرين الأول نزّلت Events Manager الإصدار 7.4.11 وPro 3.9.8: تسع مشاكل أمنية لقاها تلاتة باحثين بأول أيام مسابقة الصيد، من كشف بيانات بلا دخول لحجز غيرك. حدّث قبل ما تننشر التفاصيل.
 4 دقائق قراءة#تحديثات أمنية#أمن التطبيقات
Postiz 2.25.3: ثغرة بتقييم 9.9 بتخلّي أي مستخدم مسجّل يسرق منظمتك
يوم 24 تشرين الأول سكّرت Postiz بالإصدار 2.25.3 ثغرتين حرجتين: وحدة بتقييم 9.9 بتخلّي مستخدم عادي يزوّر توكنات دخول ودعوات واستعادة كلمة سر، والتانية بتقرا ملفات السيرفر. حدّث ودوّر سر التوكنات.
 4 دقائق قراءة#تحديثات أمنية#أمن التطبيقات
إضافة aBlocks: مساهم بيصير محرر بثغرة تصعيد صلاحيات 8.8
النسخ لحد 2.17.0 من إضافة aBlocks فيها ثغرة بتقييم 8.8 بتخلي حساب مساهم يطلع بجلسة محرر كاملة. حدّث لآخر نسخة، 2.18.0، وراجع حسابات المحررين بموقعك.
 3 دقائق قراءة#تحديثات أمنية#أدوات المطورين
MongoDB Compass قبل 1.53.1 بيوثق بشهادات eMudhra القابلة للاسترجاع
يوم 24 تشرين الأول نشرت MongoDB تنبيه: Compass قبل 1.53.1 بيوثق بشهادات صادرة عن وسطاء eMudhra القابلين للاسترجاع، لأنه بيعتمد على مخزن شهادات Electron. حدّث لـ 1.53.1.
 7 دقائق قراءة#تحديثات أمنية#أمن التطبيقات
بتشغّل Nextcloud على سيرفرك؟ ثغرة Collabora صارت على قائمة CISA
CISA حطت CVE-2026-110447 بقائمة الثغرات المستغلة: حقن أوامر بلا تسجيل دخول بتطبيق Collabora المدمج بـ Nextcloud. وإطفاء التطبيق ما بيكفي: حدّثه لـ 26.4.303 أو احذفه.
 3 دقائق قراءة#تحديثات أمنية#أمن التطبيقات
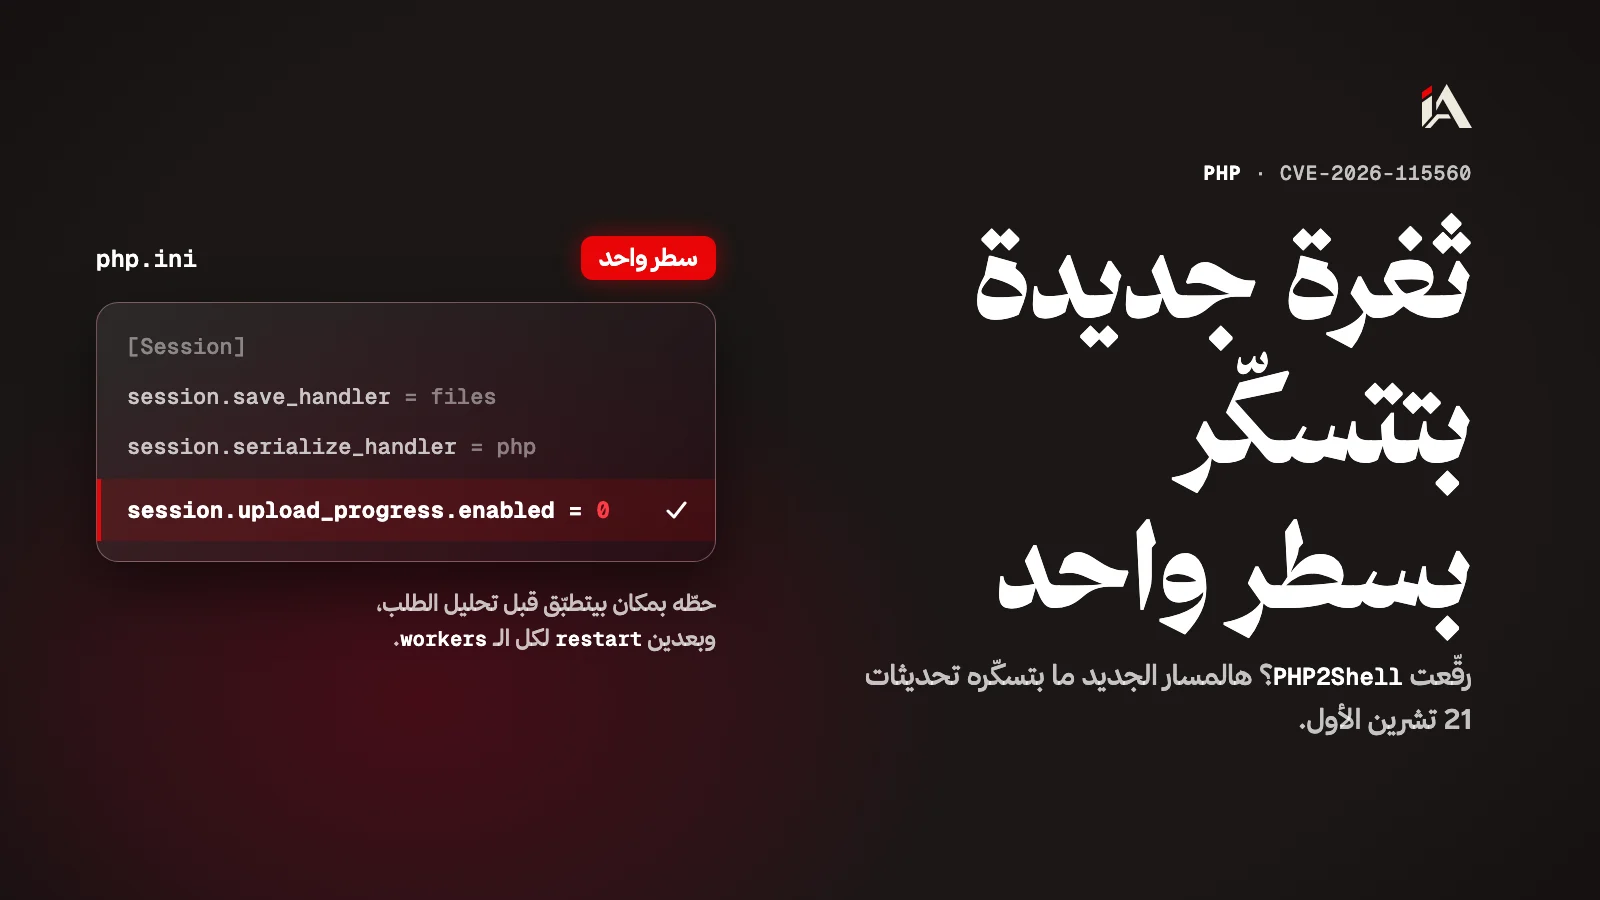
رقّعت PHP2Shell وارتحت؟ PHP حذّرت من ثغرة جديدة بتتسكّر بسطر واحد
بعد يومين من رقع PHP2Shell، نزّلت PHP تحذير معلوماتي عن CVE-2026-115560: مسار RCE جديد ما بتسكّره تحديثات 21 تشرين الأول. المتأثرين قلال، والحل سطر واحد بالإعدادات.
 5 دقائق قراءة#تحديثات أمنية#أمن التطبيقات
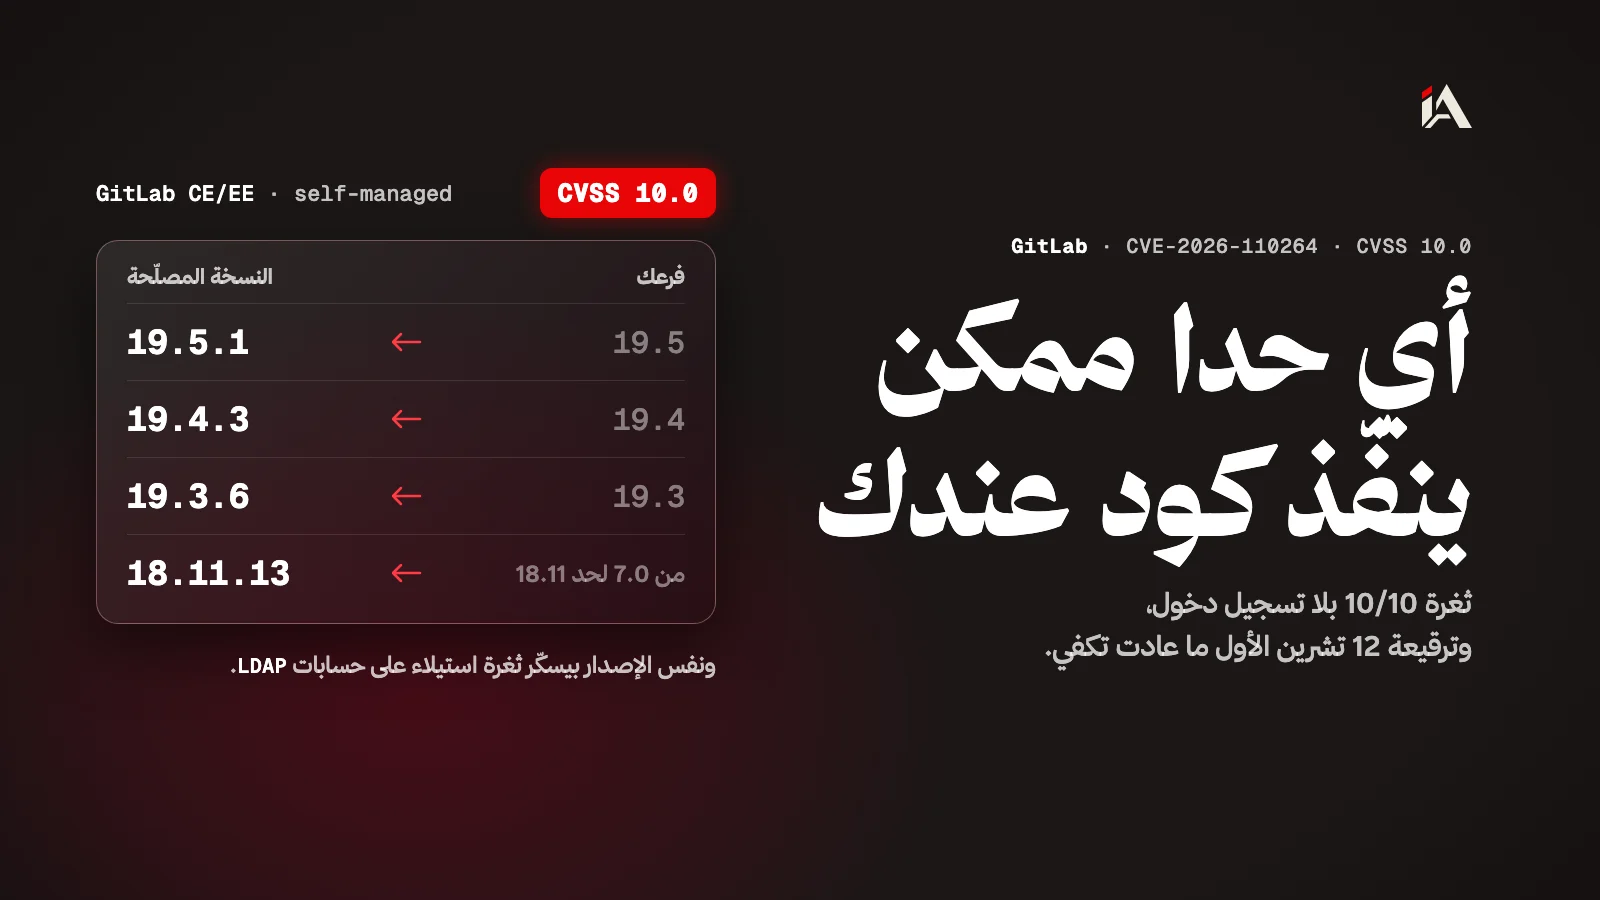
بتشغّل GitLab على سيرفرك؟ ثغرة 10/10 بتنفّذ كود بلا تسجيل دخول
GitLab سكّرت يوم 21 تشرين الأول 2026 ثغرة CVE-2026-110264 بعلامة 10، وهي بتطال كل نسخة من 7.0. إذا رقّيت يوم 12 تشرين الأول، لسا لازم توصل لـ 19.5.1 أو 19.4.3 أو النسخة المصلّحة لفرعك.
 7 دقائق قراءة#أمن سلسلة التوريد#تحديثات أمنية
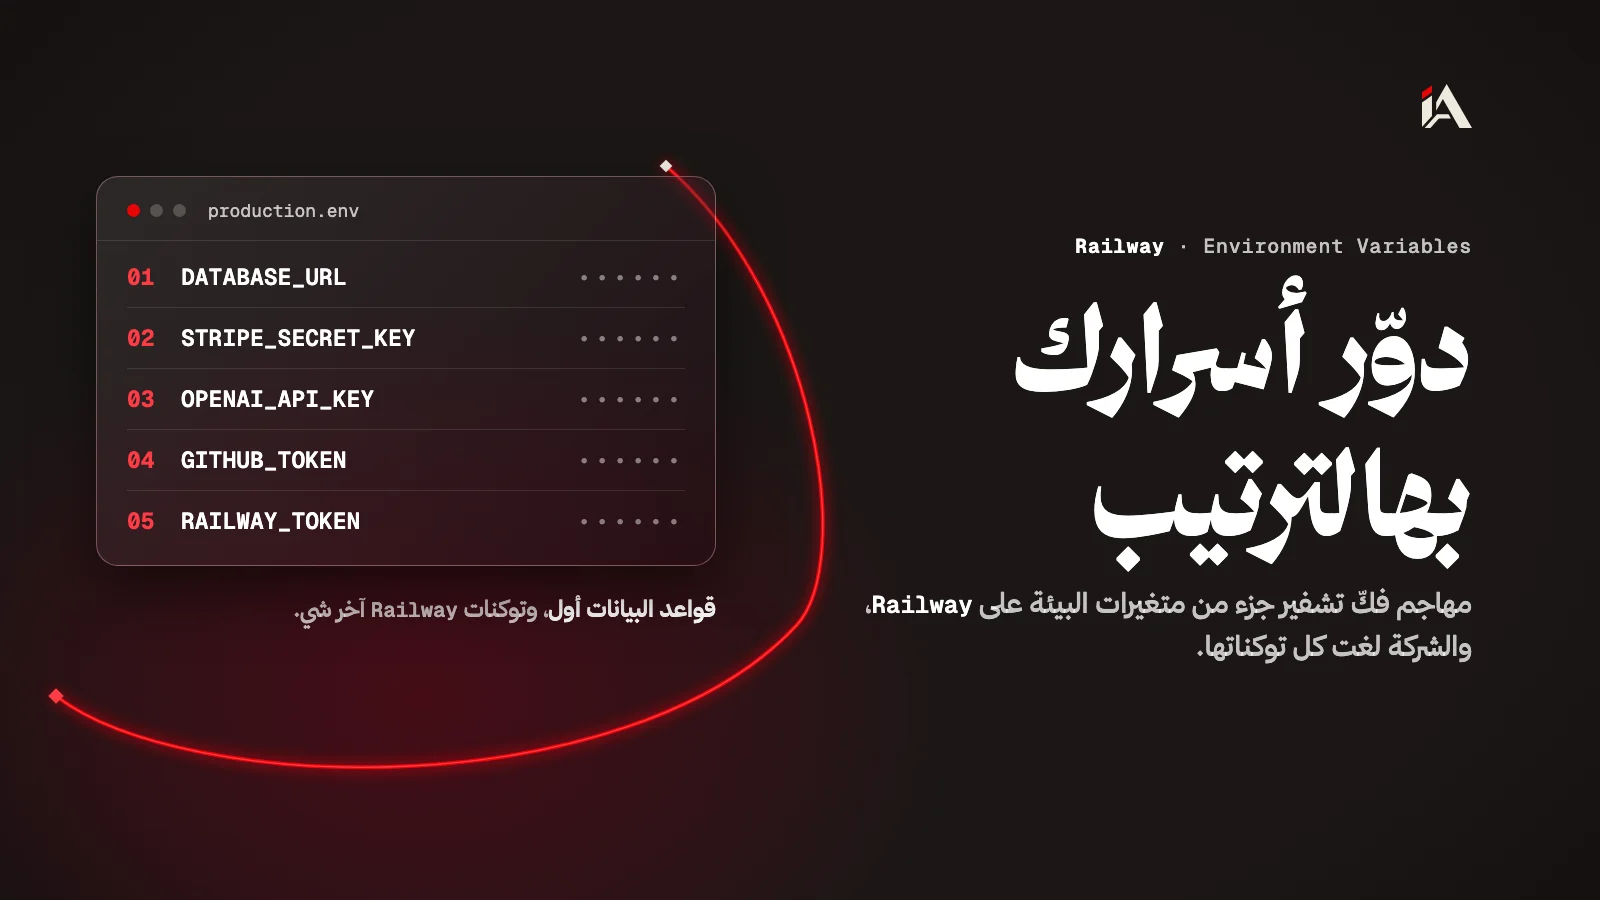
اختراق Railway: شو انكشف من متغيرات البيئة، وبأي ترتيب تدوّر أسرارك؟
مهاجم فكّ تشفير جزء من متغيرات البيئة المخزّنة على Railway، والشركة لغت كل توكناتها. إذا فتحت حسابك قبل 21 تشرين الأول 2026، غيّر كل سر مخزّن هونيك، وبلّش بقواعد البيانات.
 11 دقيقة قراءة#أمن التطبيقات#تحديثات أمنية
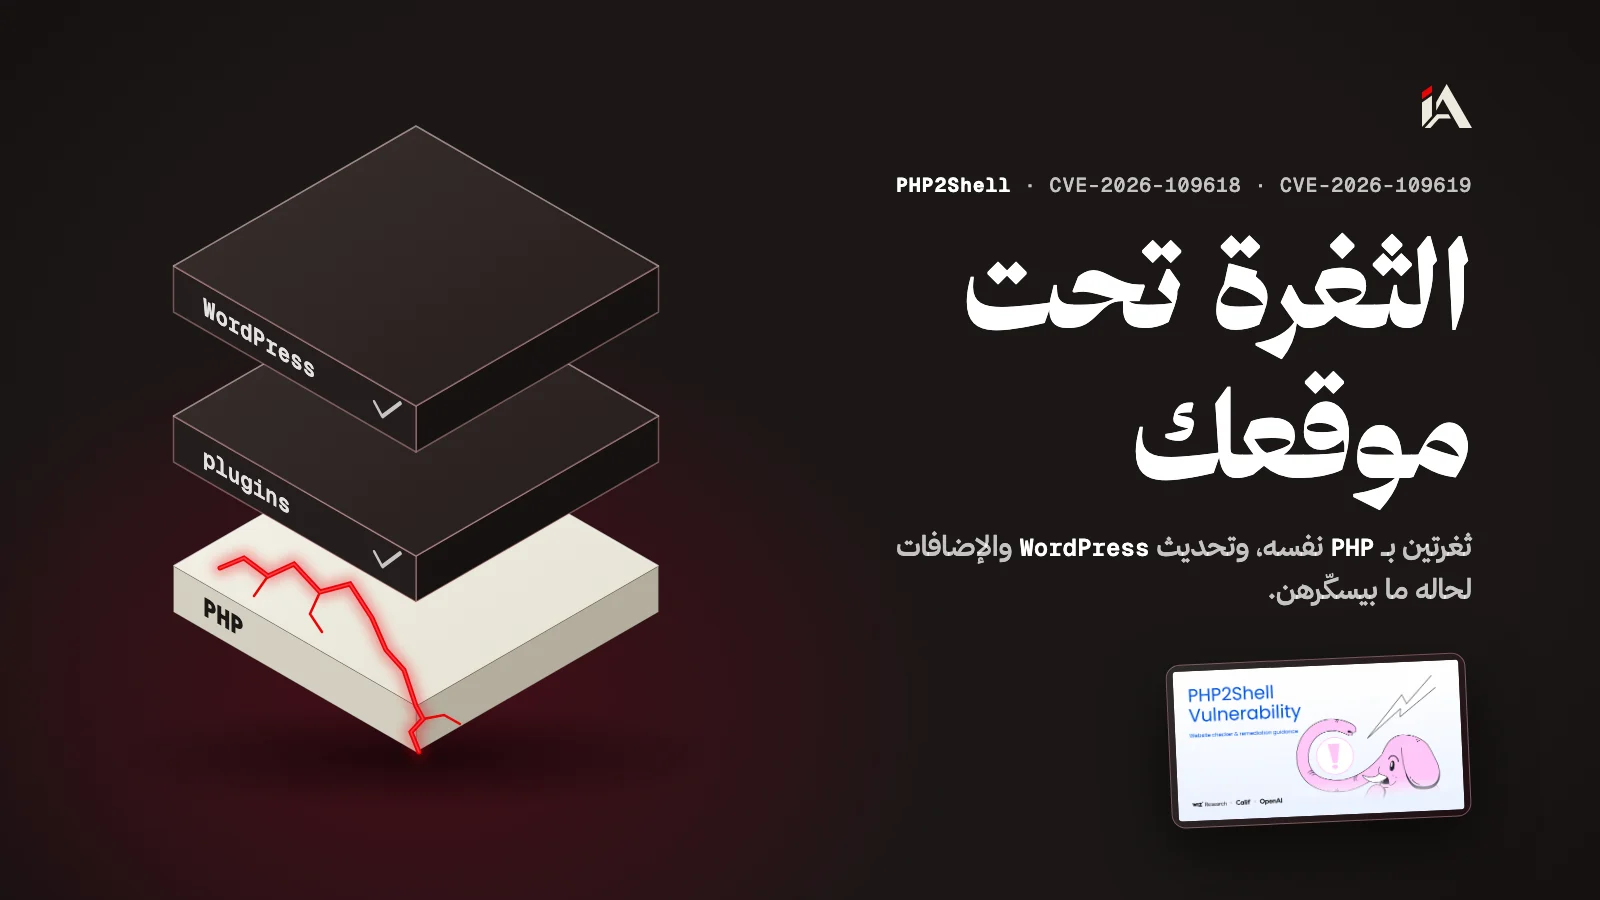
PHP2Shell: ثغرتين بقلب PHP، وليش تحديث WordPress لحاله ما بيحميك
ثغرتين PHP2Shell بـ PHP نفسه، مش بـ WordPress. الحل PHP على 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35 أو أحدث، أو حزمة توزيعة فيها الإصلاح. حدّثه أو اطلبه من الاستضافة اليوم.
 11 دقيقة قراءة#تحديثات أمنية#تطوير الويب
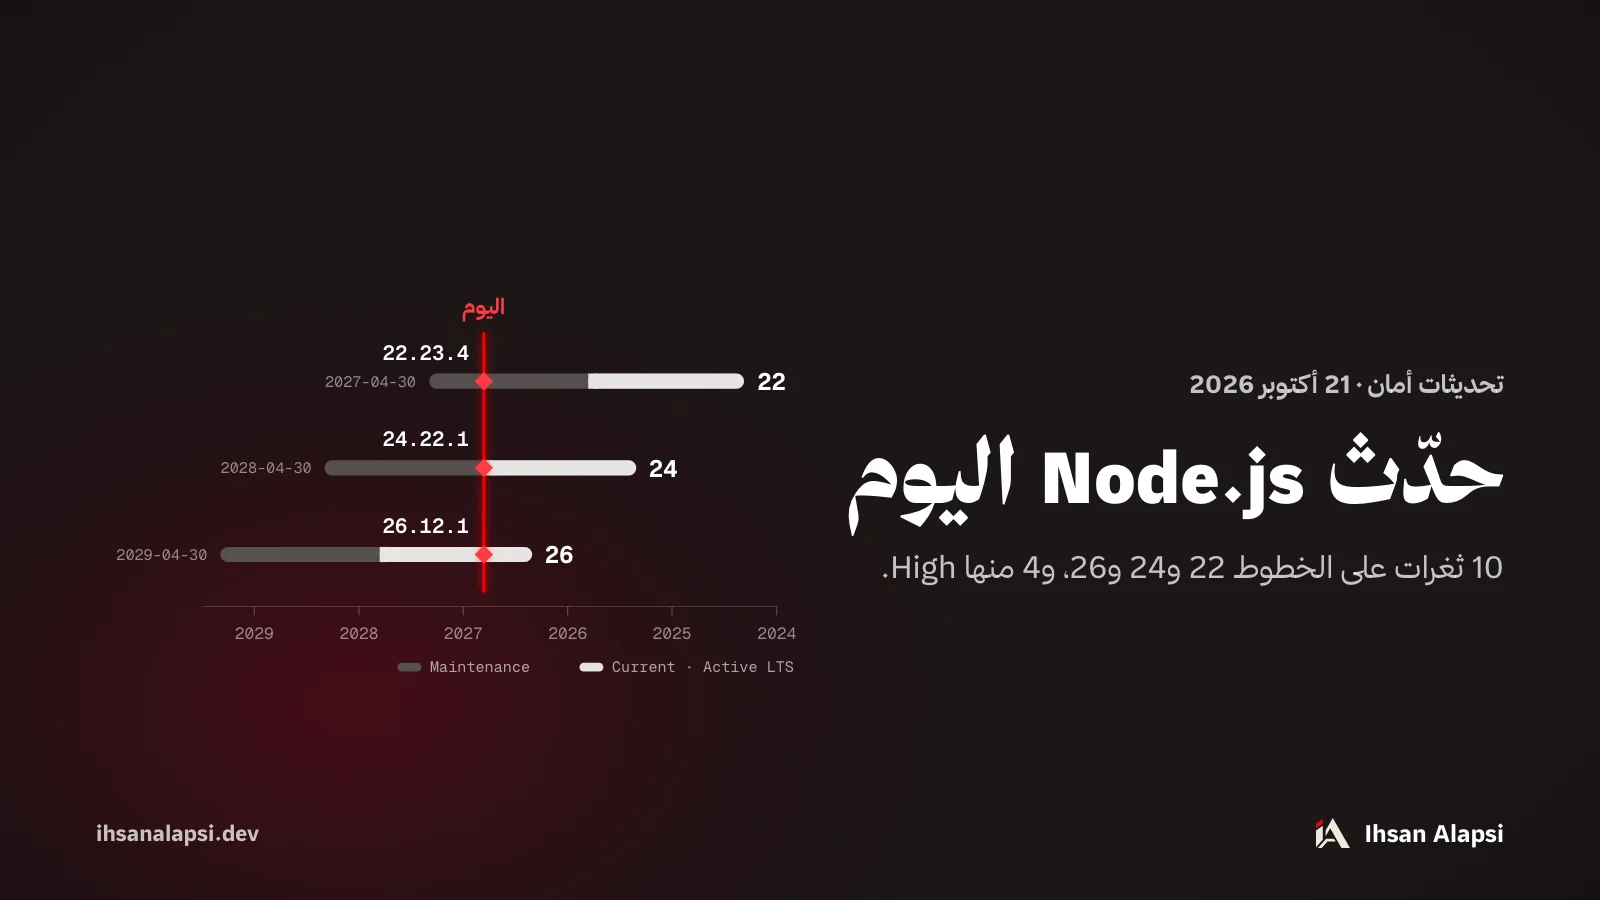
تحديثات أمان Node.js لأكتوبر 2026: شو بتسكّر، وأي نسخة بعد 28 أكتوبر
حدّث اليوم لـ 22.23.4 أو 24.22.1 أو 26.12.1: التحديث بيسكّر 10 ثغرات، 4 منها High وبينها خلل بـ Brotli بيسمح بتنفيذ كود عن بعد. ومخطط إنو الـ 26 يصير LTS بـ 28 أكتوبر.
 9 دقائق قراءة#تحديثات أمنية#تطوير الويب
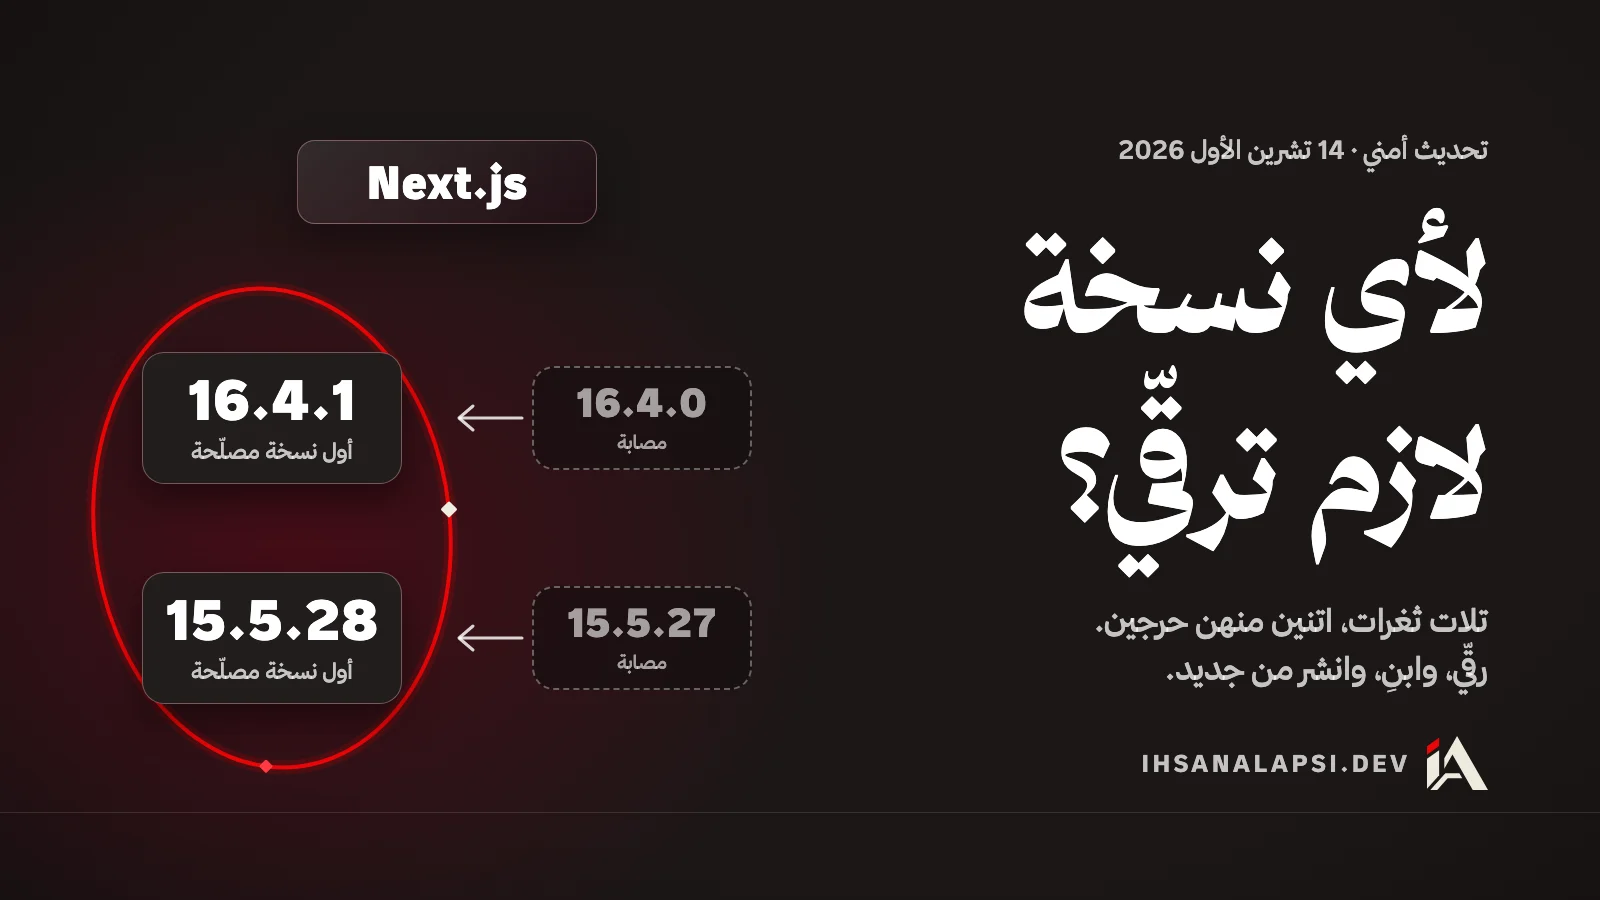
ثغرات Next.js بتشرين الأول 2026: لأي نسخة لازم ترقّي؟
إذا تطبيقك على Next.js 16 روح على 16.4.1 أو أحدث، وإذا على 15 روح على 15.5.28 وتأكد إنو sharp صارت 0.35.5. بعدين ابنِ المشروع وانشره من جديد.
 11 دقيقة قراءة#تحديثات أمنية#أمن التطبيقات
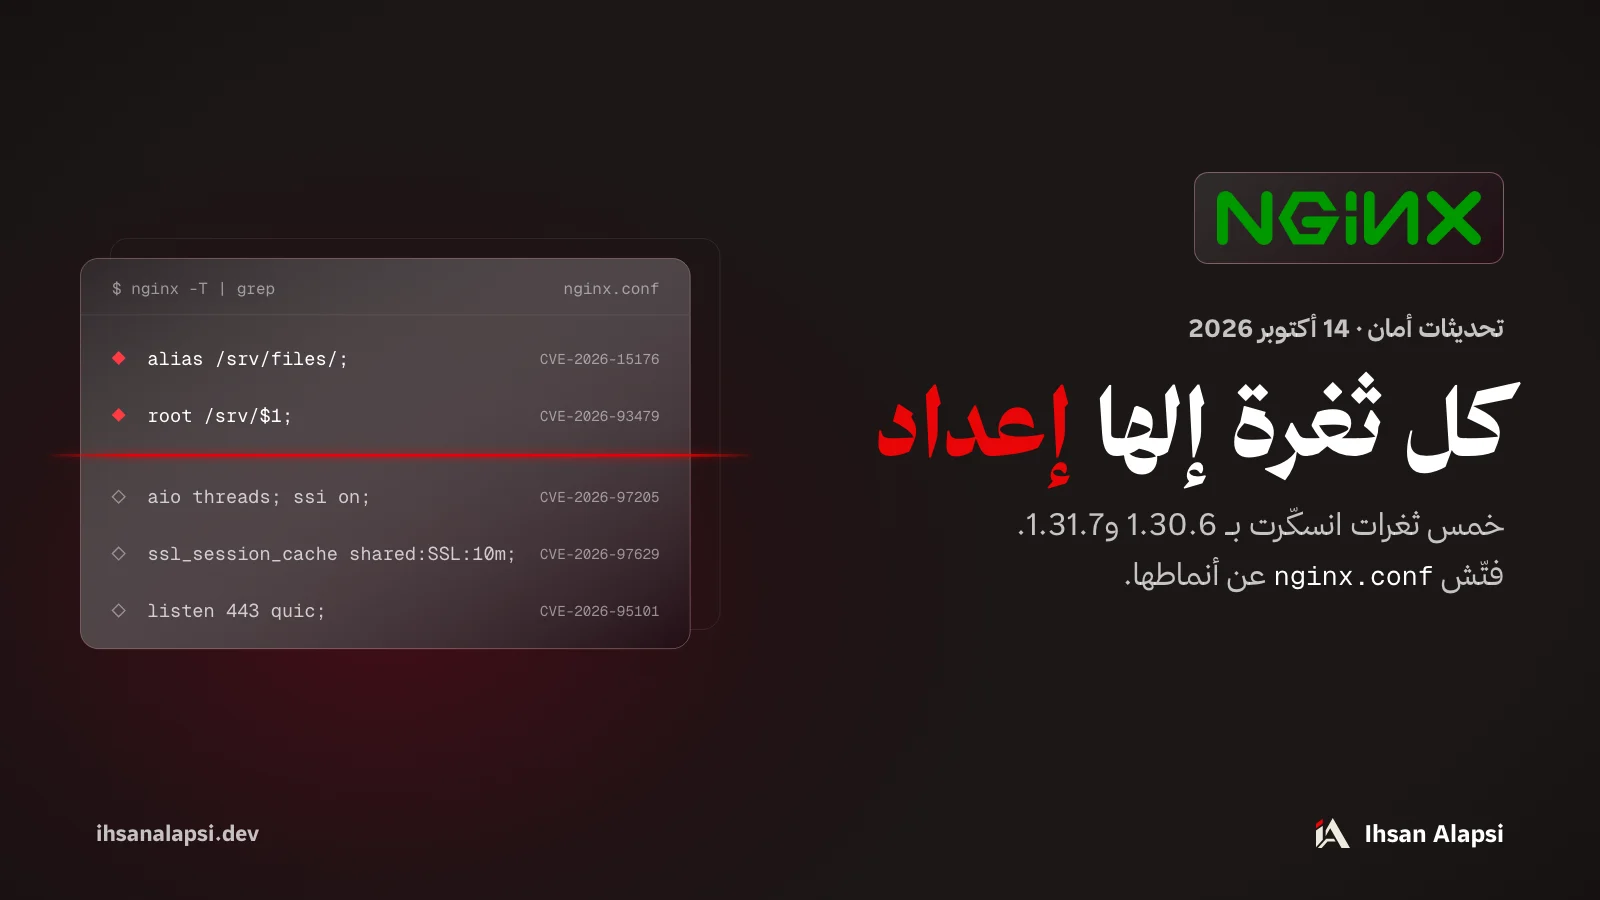
ثغرات NGINX لأكتوبر 2026: كيف بتعرف من nginx.conf إذا سيرفرك متأثر؟
NGINX 1.30.6 و1.31.7 سكّروا خمس ثغرات بـ 14 أكتوبر 2026، وكل وحدة إلها إعداد بيفتحها. الأمر nginx -T مع grep بيلقط أنماط أغلبهن، والترقية بتسكّر الخمسة.