المقالات
المقالات
مقالات عملية عن بناء المنتجات الرقمية، الأمن السيبراني، والذكاء الاصطناعي في الشغل اليومي للمطوّر.
مواضيع تانية (2)
 دقيقتين قراءة#تحديثات أمنية#أدوات المطورين
ليش نزلت خمس نسخ Python بيوم واحد؟ إصدار أمني مستعجل وشهادات مخترقة
Python 3.15.2 و3.14.10 و3.13.18 و3.12.16 و3.11.18 إصدارات أمنية مستعجلة: مفاتيح eMudhra المخترقة انحظرت بوحدة ssl، وثغرة tarfile انسكّرت.
 دقيقتين قراءة#أدوات المطورين#أمن سلسلة التوريد
شو هي ثغرة Zip Cloaking؟ ملف بيبيّن نضيف للفحص وبيكتب غيره عند الفك
مكتبة zip بـ Rust لحد نسخة 9.0.4 فيها فرق قراءة: الفاحص بيقرا اسم الملف من فهرس الأرشيف، وقارئ البث بيكتب الاسم التاني على القرص. الإصلاح بـ 9.0.5.
 3 دقائق قراءة#أمن سلسلة التوريد#أدوات المطورين
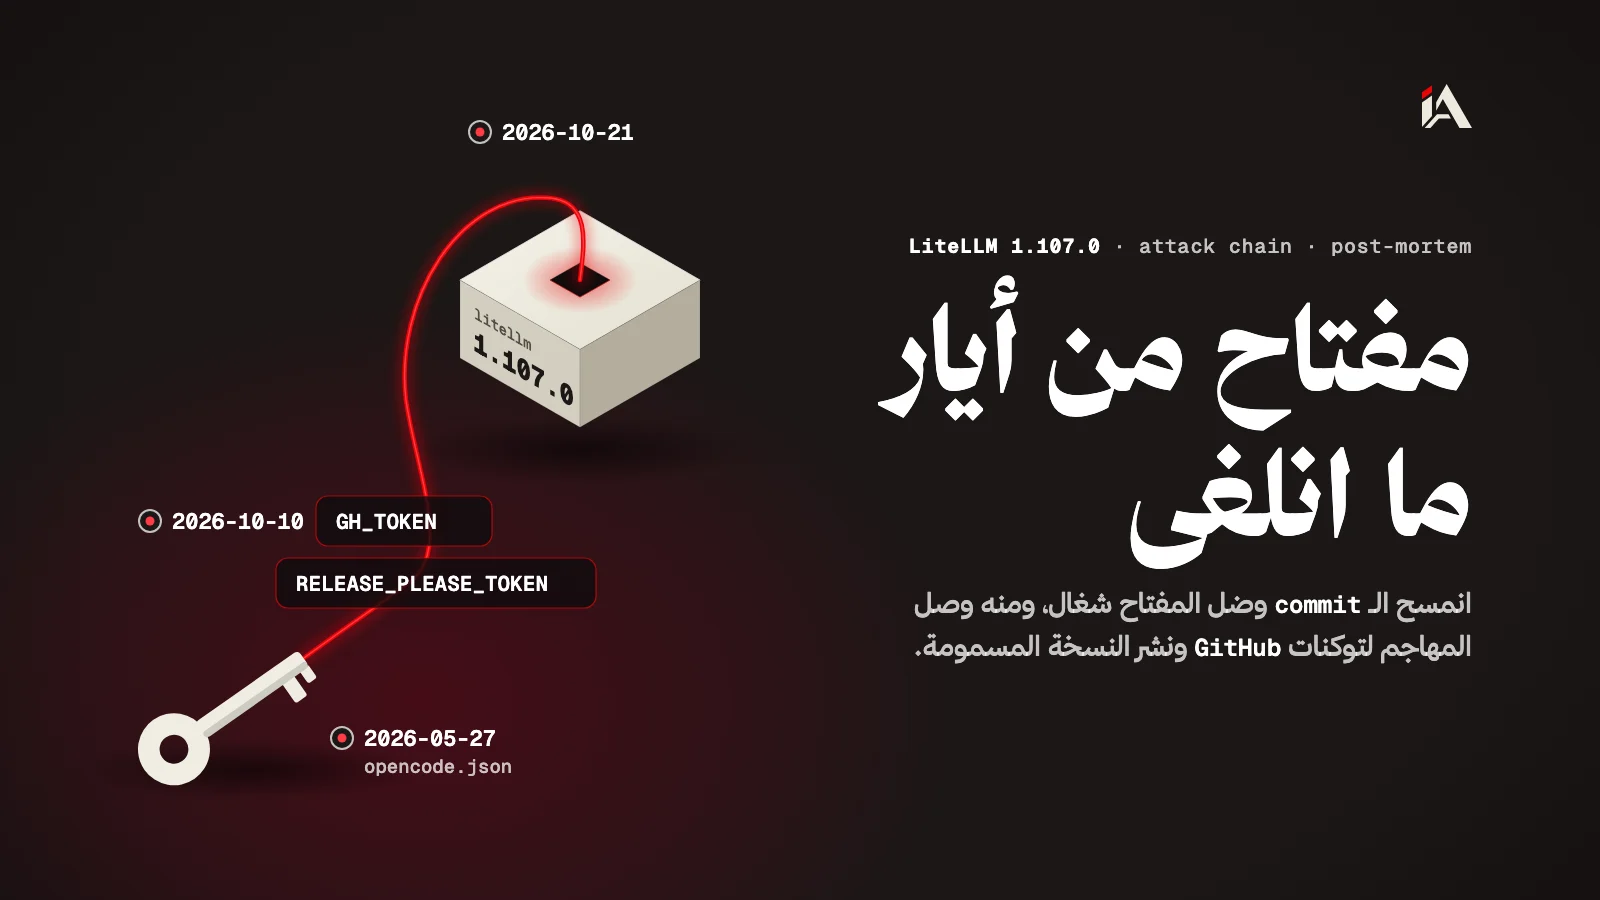
كيف اننشرت نسخة LiteLLM المسمومة؟ مفتاح انكشف بأيار وما انلغى
LiteLLM نشرت تحقيقها باختراق النسخة 1.107.0: مفتاح رئيسي انكشف بأيار وما انلغى، ومنه وصل المهاجم لتوكنات GitHub ونشر النسخة المسمومة يوم 21 تشرين الأول.
 7 دقائق قراءة#أمن سلسلة التوريد#تحديثات أمنية
اختراق Railway: شو انكشف من متغيرات البيئة، وبأي ترتيب تدوّر أسرارك؟
مهاجم فكّ تشفير جزء من متغيرات البيئة المخزّنة على Railway، والشركة لغت كل توكناتها. إذا فتحت حسابك قبل 21 تشرين الأول 2026، غيّر كل سر مخزّن هونيك، وبلّش بقواعد البيانات.
 5 دقائق قراءة#أمن سلسلة التوريد#أدوات المطورين
دودة npm بحزم testmetest: شو بتسرق، وليش ما تلغي التوكن قبل التنظيف
15 حزمة npm بآخر اسمها testmetest، والإصدارات الخبيثة منهن فيها دودة بتسرق مفاتيح SSH وnpm والسحابة وأدوات الذكاء الاصطناعي، وبتمسح مجلدك الرئيسي إذا لغيت توكن GitHub المسروق قبل ما تنظّف.
 13 دقيقة قراءة#أمن سلسلة التوريد#AI
نزّلت LiteLLM 1.107.0 أو سحبت صورة latest؟ شو لازم تعمل هلق
نسخة LiteLLM 1.107.0 وصورها على Docker فيها برنامج بيسرق المفاتيح. لا تشغّل pip بالبيئة المصابة: دوّر على cook.pth بأدوات النظام ونضّف وغيّر كل مفتاح كان الجهاز بيوصله.
 11 دقيقة قراءة#أمن سلسلة التوريد#أدوات المطورين
كيف تحمي GitHub Actions تبعك إذا حدا غيّر tag لـ action بتستعملها؟
أمر gh actions-lock بيكتب ملف actions.lock يلي بيثبّت كل action وتبعياتها على commit محدد، فبتشغّل GitHub Actions الـ commit المقفول حتى لو تحرّك الـ tag.