هل موقع Umbraco تبعك بخطر؟ رابط واحد ممكن يسلّم جلسة المدير
بـ 27 تشرين الأول نشرت Umbraco سبع إرشادات أمنية، أخطرها سلسلة بتسلّم جلسة لوحة الإدارة لمهاجم لما مستخدم مسجّل دخوله يفتح رابطه. الإصلاح بـ 17.7.2 و18.2.2.
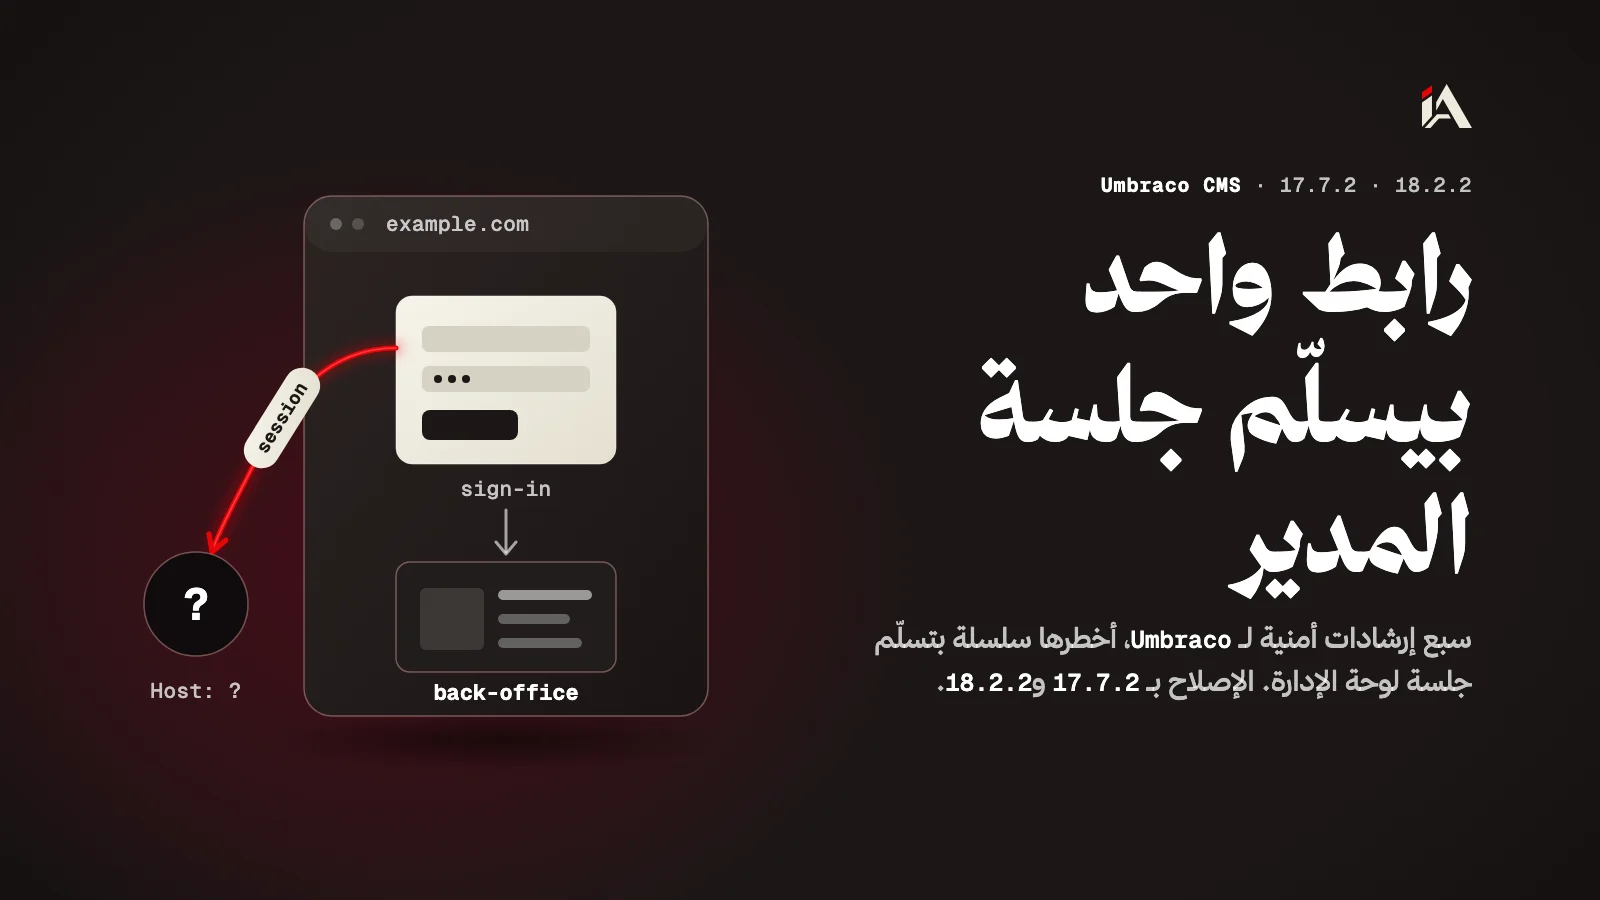
إذا موقعك مبني على Umbraco CMS، في رابط من مهاجم، إذا فتحه حدا من فريقك وهو مسجّل دخوله بلوحة الإدارة، بيسلّم جلسته للمهاجم. بآخر هالمقال بتعرف إذا موقعك معرّض، وشو تحدّث، وشو تضبط إذا التحديث بدّه وقت.
شو صلّحت Umbraco بـ 27 تشرين الأول؟
Umbraco نشرت بـ 27 تشرين الأول 2026 سبع إرشادات أمنية لـ Umbraco CMS، كلها مصلّحة بنسخ 17.7.2 و18.2.2. واحد منها تقييمه عالي، والباقي متوسط أو منخفض.
لوحة الإدارة (backoffice) هي الواجهة يلي بيدخل منها فريقك ليعدّل المحتوى والمستخدمين والإعدادات. وهيك بتتوزع الإرشادات:
الإرشاد | شو بيعمل | التقييم |
|---|---|---|
GHSA-rpv9-qp4c-g469 | استيلاء على حساب بلوحة الإدارة بالتلاعب بتحويل صفحة الدخول | عالي |
GHSA-r4qv-c8pg-qq59 | مستخدم بيعطي مجموعة مستخدمين نقاط بداية برّا صلاحياته | متوسط |
GHSA-88p9-4pxf-pq3c | XSS مخزّن مع تجاوز مسار بإدارة ملفات الوسائط | متوسط |
GHSA-4qmm-fhgv-vq9g | تسجيل الخروج ما بينهي الجلسة على السيرفر | متوسط |
GHSA-24m3-86rh-6888 | محتوى مش منشور بيبيّن من المعاينة ومن Delivery API | متوسط |
GHSA-xqwv-jvcm-5vjq | قيود نقاط البداية ما بتنطبق على طلبات الروابط والصور والمراجع | متوسط |
GHSA-4vcm-wj6q-3pmg | جلسة معاينة الموقع ما بتنتهي | منخفض |
ونفس اليوم طلّعت 13.16.3 لنسخة 13، وفيها إصلاح تجاوز نقاط البداية بس.
كيف رابط واحد بيسلّم جلسة لوحة الإدارة؟
الإرشاد GHSA-rpv9-qp4c-g469 بيوصف كذا ضعف بمسار تسجيل الدخول للوحة الإدارة، لما بينجمعوا بيروح فيهن جلسة المستخدم للمهاجم. تقييمه 8.8 على CVSS 3.1.
المهاجم بيحضّر الهجوم بلا حساب، وبيبعت رابط. إذا مستخدم مسجّل دخوله بلوحة الإدارة فتح الرابط، المهاجم بياخد جلسة مسجّلة بصلاحيات هالمستخدم. وإذا كان مدير، يعني تحكم كامل باللوحة: المحتوى والمستخدمين والإعدادات، وحسب الإرشاد ممكن يوصل لتنفيذ كود على السيرفر من ميزات المدير.
هل موقعي معرّض؟
موقعك معرّض للسلسلة كاملة إذا السيرفر أو الاستضافة بتمرّق لـ Umbraco طلبات بأسماء host مش أسماء موقعك. والإرشاد بيقول إنو هالشي منتشر بتلات حالات:
Umbraco شغّال على Kestrel مباشرة.
IIS بلا ربط بأسماء host محددة.
reverse proxy بيمرّق ترويسة Host متل ما هي.
أما الموقع يلي ما بيوصله غير الأسماء المتوقعة، فالسلسلة الكاملة ما بتمشي عليه. بس هالشي ما بيغني عن التحديث، لأنو باقي الإرشادات ما إلها علاقة بأسماء الـ host.
شو تعمل إذا ما فيك تحدّث اليوم؟
حسب الإرشاد ما في إعداد بيسكّر الثغرة، بس في تلات شغلات بتخفف الخطر لحد ما تحدّث:
حدّد أسماء الـ host يلي بتوصل للتطبيق: بـ
appsettings.jsonحطAllowedHostsبأسماء موقعك مفصولة بفاصلة منقوطة، أو اربط السيرفر أو الـ reverse proxy بأسماء محددة لحتى يرفض الباقي قبل ما يوصل لـ Umbraco.قول لفريقك ما يفتحوا روابط لوحة الإدارة من مصادر مش موثوقة وهنن مسجّلين دخول.
افتح جدول
umbracoOpenIddictApplicationsوشوف عناوين التحويل لـumbraco-back-officeوumbraco-swagger. أي اسم host مش لموقعك علامة إنو حدا عبث فيها.
{
  "AllowedHosts": "example.com;admin.example.com"
}
وإذا عم تحدّث السيرفر كله، شوف كمان تحديثات .NET الطارئة يلي كتبنا عنها هالشهر.
ليش تسجيل الخروج والمعاينة بالقائمة كمان؟
لأنو الاتنين بيخلّوا جلسة مسروقة تعيش أطول من ما بتتوقع. حسب الإرشاد GHSA-4qmm-fhgv-vq9g، تسجيل الخروج كان يمسح الكوكي من المتصفح بس، والكوكي المنسوخ قبل الخروج بيضل شغّال لحد ما تنتهي صلاحيته.
ورمز معاينة الموقع ما كان ينتهي أبداً، ويضل صالح حتى بعد تغيير كلمة السر، لحد ما ينعطّل الحساب أو ينقفل أو ينحذف (GHSA-4vcm-wj6q-3pmg). وقصة صلاحيات بتتوسع من جوّا اللوحة مرّت عنا قبل بإضافة WordPress: مساهم بيرقّي حاله لمحرر.
من وين تبلّش هلق؟
حدّث النسخة أول شي، وبعدين سكّر الباب قدّام أسماء الـ host الغريبة، وشيّك إذا حدا عبث بإعدادات الدخول.
افتح ملف المشروع وشوف نسخة حزمة
Umbraco.Cms.إذا على 17، حدّث لـ 17.7.2؛ وإذا على 18، لـ 18.2.2.
إذا على 13، حدّث لـ 13.16.3 أو أحدث.
اضبط
AllowedHostsحتى بعد التحديث، لأنو هيك ما بيوصل للتطبيق غير أسماء موقعك.شيّك جدول
umbracoOpenIddictApplicationsعلى أسماء غريبة، وعطّل أي حساب بتشك إنو رمز معاينته طلع لبرّا.
وإذا بدك حدا يفحص لوحة الإدارة ومسار الدخول بموقعك متل ما بيفحصهن مهاجم، هاد شغل مُحَصَّن.
وكل تحديثات الأمان يلي كتبنا عنها بمكان واحد: تحديثات أمنية.
أسئلة شائعة
هل المهاجم بدّه حساب على موقعي؟
لأ. تحضير الهجوم ما بدّه حساب، بس لازم مستخدم مسجّل دخوله بلوحة الإدارة يفتح رابط المهاجم لتكمل السلسلة.
هل التحديث لحاله بيكفي؟
إي للثغرة العالية. النسخ 17.7.2 و18.2.2 بتقبل التحويل بعد الدخول بس على اسم الموقع نفسه أو على أسماء مضبوطة، وحسب الإرشاد بتحمي كمان المواقع يلي إعدادات الدخول المخزّنة فيها انعدّلت قبل التحديث.
شو وضع نسخة Umbraco 13؟
Umbraco طلّعت 13.16.3 بنفس اليوم، وفيها إصلاح أمني واحد: تجاوز قيود نقاط البداية لما مستخدم بيعطي مجموعة مستخدمين صلاحيات أوسع من صلاحياته.
تغيير كلمة السر بيوقّف رمز المعاينة المسروق؟
لأ. حسب الإرشاد، رمز المعاينة كان يضل صالح بعد تغيير كلمة السر، وتعطيل الحساب أو قفله أو حذفه هو يلي بيبطله لحد ما تحدّث.