ثغرة حرجة بـ Veeam Backup: حدّث لـ 13.1.2 أو 13.0.3
ثغرة حرجة بـ Veeam Backup & Replication بتخلّي مهاجم بلا تسجيل دخول يتجاوز التحقق من الصلاحيات بخدمة CDP Coordinator. الإصلاح بـ 13.1.2 و13.0.3.
إذا شركتك أو زبونك بيعمل نسخ احتياطي بنسخة 13 من Veeam Backup، في ثغرة حرجة بتخلّي مهاجم بلا تسجيل دخول يتجاوز الصلاحيات على السيرفر. هون بتعرف إذا نسختك متأثرة، وأي build بيصلّحها.
شو الثغرة الحرجة بـ Veeam Backup؟
الثغرة الحرجة بـ Veeam Backup هي إنو مهاجم بلا تسجيل دخول بيقدر يتجاوز التحقق من الصلاحيات بخدمة CDP Coordinator Service.
رقمها CVE-2026-108142، وتقييمها حرج حسب نشرة الأمان الرسمية: 9.1 على CVSS v4.0. النشرة الرسمية من Veeam هي KB4948، والثغرة وصلتهن عن طريق HackerOne.
سيرفر النسخ الاحتياطي فيه نسخ عن بيانات كل الأنظمة يلي بيحميها. لهيك أي باب عليه بلا تسجيل دخول بيستاهل تحديث بنفس اليوم.
مين متأثر؟
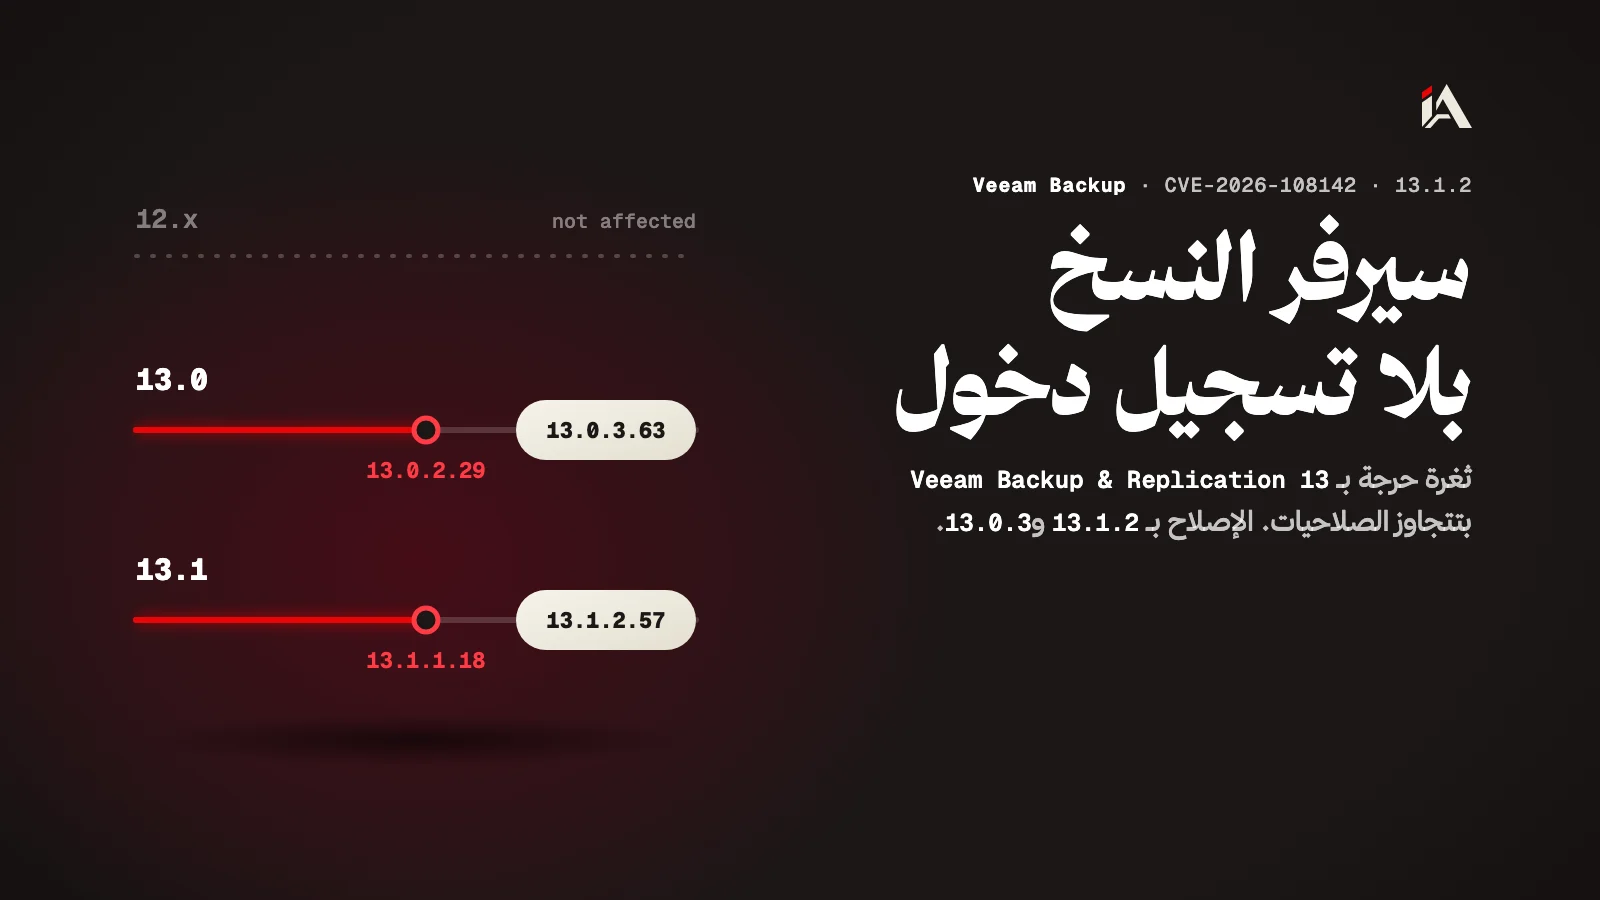
المتأثر هو فرعي 13.1 و13.0 من Veeam Backup. النشرة بتقول إنو النسخ الأقدم، متل 12.x، مش متأثرة.
الفرع | المتأثر | الإصلاح |
|---|---|---|
13.1 | 13.1.1.18 وكل builds فرع 13.1 الأقدم | 13.1.2 (build 13.1.2.57) |
13.0 | 13.0.2.29 وكل builds فرع 13.0 الأقدم | 13.0.3 (build 13.0.3.63) |
12.x | مش متأثرة | ما بدها تحديث لهالثغرة |
وإذا عندك سيرفرات تانية بتستضيفها إنت، كتبنا قبل عن ثغرة GitLab يلي بتشغّل كود بلا تسجيل دخول.
شو كمان بنفس النشرة؟
نفس النشرة فيها تلات ثغرات تانية، وحدة منهن بمنتج تاني:
CVE-2026-108140 وCVE-2026-108141: تقييمهن متوسط، 5.9 لكل وحدة. مستخدم عنده دور Restore Operator، وبيتحكم بمحتوى مشاركة NAS عليها نسخ احتياطي، بيقدر يكتب ملفات بمسار عشوائي عالسيرفر. نفس النسخ متأثرة، ونفس الـ builds بتصلّحهن.
CVE-2026-105477: تقييمها عالي، 7.3، وهي رفع صلاحيات محلي بـ Veeam Agent for Linux. المتأثر 13.1.1.4 وكل builds فرع 13.1 الأقدم، والإصلاح 13.1.2 (build 13.1.2.11). النسخ 13.0.x و6.x مش متأثرة، والنشرة بتقول إنو المتأثر بس التثبيتات يلي بيديرها Veeam Backup.
كيف بتصلّحها؟
حدّث Veeam Backup لـ 13.1.2 (build 13.1.2.57) إذا إنت على فرع 13.1، أو لـ 13.0.3 (build 13.0.3.63) إذا إنت على فرع 13.0.
قارن رقم الـ build يلي عندك بالجدول فوق، مش رقم النسخة بس: الفرق بين المتأثر والمصلّح بيبيّن بالـ build.
وإذا عندك Veeam Agent for Linux على فرع 13.1، حدّثه كمان لـ 13.1.2 (build 13.1.2.11).
من وين تبلّش هلق؟
بلّش برقم الـ build عندك.
افتح سيرفر Veeam Backup وشوف رقم الـ build، وقارنه بالجدول.
إذا هو 13.1.1.18 أو أقدم، أو 13.0.2.29 أو أقدم، حدّث لنسخة الإصلاح بنفس الفرع.
شوف إذا عندك Veeam Agent for Linux على أجهزة لينكس، وحدّثه إذا هو على فرع 13.1.
وإذا بدك حدا يجرّب سيرفراتك والخدمات المفتوحة عليها متل ما بيجرّبها مهاجم، هاد شغل مُحَصَّن.
وكل التحديثات الأمنية يلي كتبنا عنها بمكان واحد: تحديثات أمنية.
أسئلة شائعة
عندي Veeam Backup & Replication 12، لازم حدّث؟
مش لهالثغرة. نشرة Veeam بتقول إنو النسخ الأقدم متل 12.x مش متأثرة، والمتأثر فرعي 13.1 و13.0 بس.
هل المهاجم بيحتاج حساب على السيرفر؟
لأ. حسب النشرة، الثغرة بتسمح لمهاجم بلا تسجيل دخول يتجاوز التحقق من الصلاحيات بخدمة CDP Coordinator.
عندي Veeam Agent for Linux كمان، هو متأثر؟
إذا نسخته 13.1.1.4 أو أقدم من فرع 13.1 وبيديره Veeam Backup & Replication، إي، بثغرة تانية بنفس النشرة. الإصلاح بـ 13.1.2 (build 13.1.2.11)، والنسخ 13.0.x و6.x مش متأثرة.